


Поддельные письма от FedEx доставляют Trojan.Smoaler

Поддельные письма от FedEx доставляют Trojan.Smoaler

Корпорация Symantec сообщает о появлении поддельных электронных писем от FedEx. В них сообщается, что пользователь может получить отправленную ему посылку, обратившись в ближайшее отделение FedEx с квитанцией, которую он может распечатать, перейдя по приведённой в письме ссылке. Естественно, никакой посылки не существует, а тем, кто воспользовался ссылкой, будет предложено скачать архив PostalReceipt.zip, содержащий вредоносный файл PostalReceipt.exe. Вместо обладателя посылки, которую он и не заказывал, пользователь становится обладателем вируса Trojan.Smoaler.

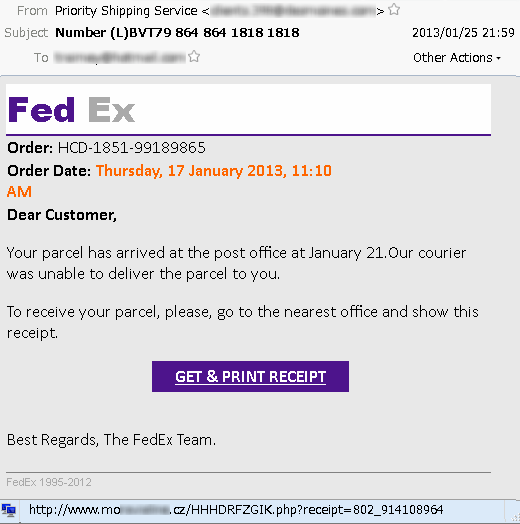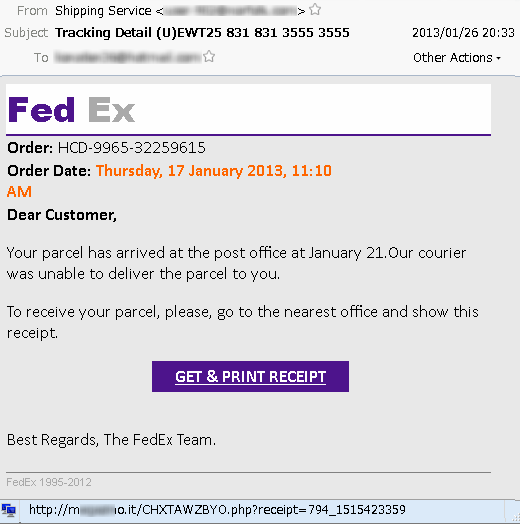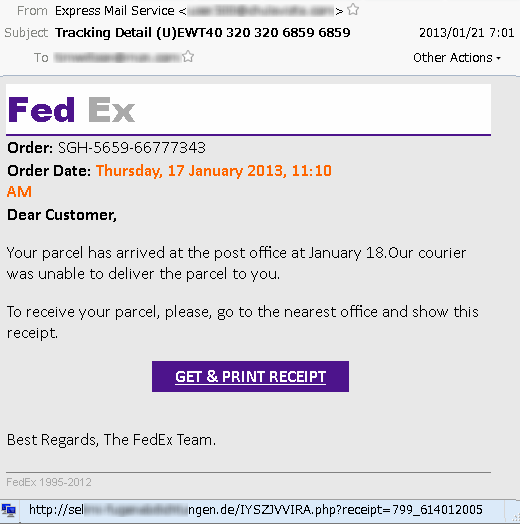
Все эти поддельные письма практически идентичны, за исключением номера заказа и сайта, на котором размещен zip-архив с вредоносной программой. Из-за лени или же по недосмотру злоумышленники не изменяют дату фальшивого заказа. При этом сайт, на котором размещен Trojan.Smoaler, меняется ежедневно. Письма, массово рассылавшиеся 21, 25 и 26 января 2013 года, имели следующий вид:


Поддельные электронные письма от FedEx, замеченные 21, 25, 26 января 2013 года


Перевод:

“Уважаемый Клиент!

Ваша посылка была доставлена в почтовое отделение 21 января. Наш курьер не смог вам её доставить.

Чтобы получить посылку, посетите, пожалуйста, ближайшее отделение и предъявите эту квитанцию.

ПОЛУЧИТЬ И РАСПЕЧАТАТЬ КВИТАНЦИЮ

С уважением, команда FedEx”. 


«Всем нам давно известно, что неожиданную посылку зимой можно получить разве что от Деда Мороза. И как бы ни трудно ему было успеть доставить всем подарки в новогоднюю ночь, я сомневаюсь, что он прибегнул бы к помощи службы курьерской доставки»,- говорит Андрей Зеренков, эксперт по информационной безопасности Symantec.

Компания FedEx опубликовала на своем сайте предупреждение и соответствующую информацию, касающуюся онлайн-безопасности. Как обычно, эксперты Symantec рекомендуют использовать лишь актуальные версии антивирусного ПО и избегать использования ссылок в письмах от неизвестных отправителей. Если подозрительное письмо отправлено организацией, с которой вы не имеете общих дел, это письмо следует считать потенциально опасным, и его не рекомендуется открывать.

Подпишитесь на новости

Apple и Microsoft внесли в реестр ОРИ с требованием хранить данные россиян

Роскомнадзор включил Apple и Microsoft в реестр организаторов распространения информации. Записи датированы 2 октября 2026 года, но внимание на них обратили только сейчас. Статус предполагает обязанности по хранению данных и взаимодействию с уполномоченными госорганами.

В официальном реестре Роскомнадзора Microsoft получила номер 593-РР, Apple — 594-РР.

Доступ к указанным в карточках сайтам компаний не ограничен. Добровольно корпорации попали в список или по решению регулятора, не уточняется.

ОРИ — владельцы систем и программ, предназначенных для передачи и обработки электронных сообщений. Под определение подпадают, например, мессенджеры, соцсети и форумы.

Закон требует хранить в России сведения о пользователях и фактах обмена сообщениями три года. Для самого содержимого — текстов, голоса, изображений и видео — установлен срок до шести месяцев. В предусмотренных законом случаях информацию необходимо предоставлять уполномоченным органам.

Ранее в реестр внесли WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Skype, Wire и Cloudflare. Теперь список пополнили ещё два технологических гиганта. Как именно Apple и Microsoft будут выполнять требования, в опубликованных сведениях не раскрывается.

RSS: Новости на портале Anti-Malware.ru