


Отречение Бенедикта XVI стало информационным поводом для спаммеров

Отречение Бенедикта XVI стало информационным поводом для спаммеров

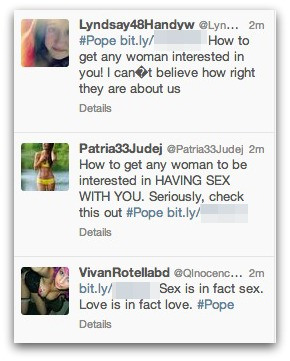
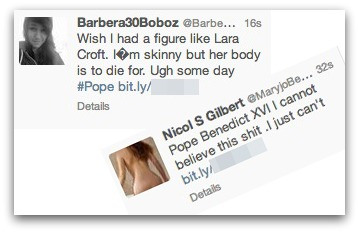
 Вчера Папа Римский Бенедикт XVI объявил об отречении. Вскоре после этого спаммеры наводнили Twitter фальшивыми сообщениями, содержащими хэш-тег #Pope. Данный тег спаммеры использовали для привлечения пользователей на определенные веб-сайты.

Специалисты Sophos отмечают, что большинство публикуемых спаммерами сообщений являются рекламой сайтов для взрослых.

Примеры подобных сообщений:

“#Pope, как заставить любую женщину [ненормативная лексика] с Вами. Серьезно, узнайте здесь [ссылка]”

“#Pope [ссылка], Как заставить любую женщину [ненормативная лексика] Вами. Невероятно эффективный способ”.


Большинство ссылок, содержащихся в таких сообщениях, являются реферальными и перенаправляют пользователей на сайты партнёрских программ. Таким образом, каждый клик по такой ссылке приносит прибыль спаммерам, а некоторые из них, к тому же, направляют пользователей на сайты, содержащие видеоматериалы для взрослых.

Эксперты призывают интернет-пользователей соблюдать осторожность, так как новость об отречении Папы Римского можно отнести к той категории информационных поводов, которые зачастую используют киберпреступники не только в ходе кампаний по рассылке спама, но и в ходе фишинговых кампаний, а также для распространения вредоносных программ.

Поэтому, эксперты советуют воздерживаться от переходов по сомнительным ссылкам и остерегаться электронных писем от неизвестных отправителей, предлагающих какую-либо информацию, связанную с отречением Бенедикта XVI.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru