


Отречение Бенедикта XVI стало информационным поводом для спаммеров

Отречение Бенедикта XVI стало информационным поводом для спаммеров

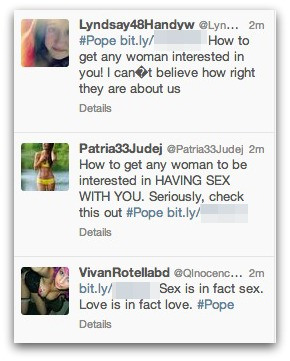
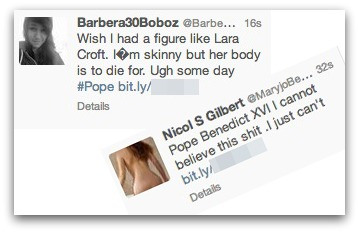
 Вчера Папа Римский Бенедикт XVI объявил об отречении. Вскоре после этого спаммеры наводнили Twitter фальшивыми сообщениями, содержащими хэш-тег #Pope. Данный тег спаммеры использовали для привлечения пользователей на определенные веб-сайты.

Специалисты Sophos отмечают, что большинство публикуемых спаммерами сообщений являются рекламой сайтов для взрослых.

Примеры подобных сообщений:

“#Pope, как заставить любую женщину [ненормативная лексика] с Вами. Серьезно, узнайте здесь [ссылка]”

“#Pope [ссылка], Как заставить любую женщину [ненормативная лексика] Вами. Невероятно эффективный способ”.


Большинство ссылок, содержащихся в таких сообщениях, являются реферальными и перенаправляют пользователей на сайты партнёрских программ. Таким образом, каждый клик по такой ссылке приносит прибыль спаммерам, а некоторые из них, к тому же, направляют пользователей на сайты, содержащие видеоматериалы для взрослых.

Эксперты призывают интернет-пользователей соблюдать осторожность, так как новость об отречении Папы Римского можно отнести к той категории информационных поводов, которые зачастую используют киберпреступники не только в ходе кампаний по рассылке спама, но и в ходе фишинговых кампаний, а также для распространения вредоносных программ.

Поэтому, эксперты советуют воздерживаться от переходов по сомнительным ссылкам и остерегаться электронных писем от неизвестных отправителей, предлагающих какую-либо информацию, связанную с отречением Бенедикта XVI.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru