


В среднем на одного пользователя приходится 12 уязвимостей в ПО

В среднем на одного пользователя приходится 12 уязвимостей в ПО

Эксперты «Лаборатории Касперского» проанализировали программы, содержащие уязвимости, которые наиболее часто используют злоумышленники для совершения атак на компьютеры. Согласно данным опубликованного отчета, в среднем на одного пользователя приходится 12 уязвимостей в ПО. Всего же было обнаружено свыше 132 млн уязвимых приложений. Эти и другие цифры и тенденции удалось выявить в ходе исследования данных, полученных с 11 млн компьютеров, входящих в состав облачной сети Kaspersky Security Network, в период с января по декабрь 2012 года.

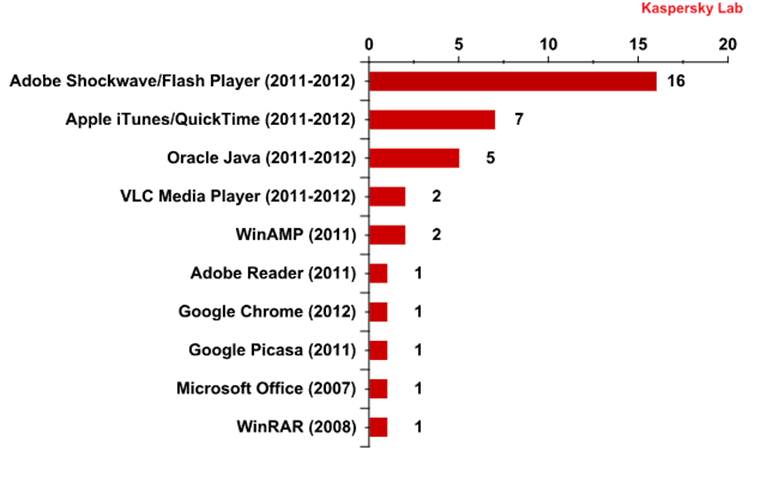
За год было обнаружено 806 уникальных уязвимостей. Только 37 из них найдены по меньшей мере на 10% компьютеров в течение как минимум одной недели в период анализа. Это уязвимое ПО, способное привлечь внимание злоумышленников. Данные 37 уязвимостей были обнаружены в 11 различных группах программ. Наиболее уязвимыми продуктами являются Adobe Shockwave/Flash Player, Apple iTunes/QuickTime и Oracle Java.


Распределение уязвимостей по группам ПО. (Для каждой группы ПО приведено количество преобладающих уязвимостей, а также тот период, когда уязвимости были обнаружены)


В ходе исследования стало понятно, что даже когда производитель ПО прикладывает все усилия для обнаружения брешей в защите и своевременно выпускает обновления, известная эксплуатируемая злоумышленниками уязвимость на миллионах компьютеров может оставаться незакрытой в течение нескольких месяцев после того, как была обнаружена и исправлена. Существуют уязвимые программы, продолжающие оставаться на компьютерах и через несколько лет после обнаружения и исправления.

«Самый тревожный вывод из этого исследования таков: пользователи трех наиболее уязвимых программ (Java, Flash Player и Adobe Reader) крайне неохотно переходят на новые, безопасные версии, – комментирует эксперт «Лаборатории Касперского», руководитель группы исследования уязвимостей Вячеслав Закоржевский. – При дальнейшем изучении использования Oracle Java становится видно, насколько серьезна ситуация: через семь недель после выпуска новой версии обновление выполнили менее 30% пользователей, несмотря на реальную угрозу кражи данных. Для достижения таких же показателей по установке пользователями свежих обновлений наиболее популярных веб-браузеров требуется всего 5-7 дней».

Чтобы пользователь мог свободно выбирать любую программу, требуется соблюдение определенных мер предосторожности. «Лаборатория Касперского» дает несколько рекомендаций:

  • обновляйте актуальность версий установленного ПО и удаляйте программы, которые не используются. Особое внимание уделите программам Oracle Java, Adobe Flash Player и Adobe Reader – уязвимости в этих программах используются чаще всего;
  • не стоит думать, что если используете компьютер Apple, вы автоматически защищены от уязвимостей. К сожалению, угрозы чаще всего работают на нескольких платформах сразу. К примеру, небезызвестный ботнет Flashfake использовал уязвимость в Java. То же касается и платформы Linux: хотя злоумышленники атакуют ее меньше, она может стать точкой входа для целевой атаки на компанию;
  • всегда используйте защитное ПО: наличие самых свежих версий всех программ не защищает вас от новейших эксплойтов, использующих уязвимости «нулевого дня». «Лаборатория Касперского» предлагает новую технологию, разработанную для обнаружения и блокирования даже новых и неизвестных эксплойтов, получившую название Automatic Exploit Prevention;
Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru