


Руководство Google считает китайскую технику угрозой

Эрик Шмидт назвал Китай «изощренным хакером»

Председатель правления Google Эрик Шмидт прямо назвал Китай одним из самых плодовитых и изобретательных взломщиков иностранных компаний. Подобные резкие высказывания были обнаружены в новой книге знаменитого бизнесмена The New Digital Age. Шмидт называет страну угрозой для всего капиталистического мира, обвиняя ее в том, что она шагнула на тонкую дорожку цифрового корпоративного шпионажа.


«Китай активнее всех в мире фильтрует информацию», – пишет Шмидт и его соавтор Джаред Коэн – бывший работник Государственного департамента США и нынешний руководитель инициативы Google Ideas.

Отметим, что на этой неделе The New York Times и The Wall Street Journal стали жертвами хакерских нападений со стороны китайских взломщиков. Предполагается, что правонарушители искали информацию, относительно освещения газетами азиатской страны.

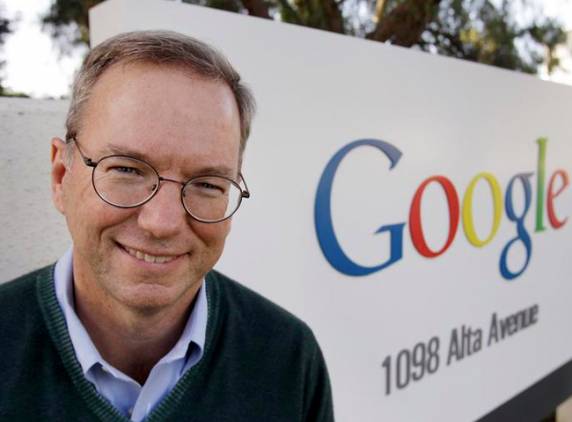
Эрик Шмидт на фоне офисов Google.

В «The New Digital Age» Шмидт и Коэн также предупреждают об опасности распространения влияния китайских технологических компаний, которые поддерживаются правительством. Эксперты считают, что вместе с ростом влияния Huawei, растет и влияние Китая. Между тем, американские технологические гиганты вроде Apple, Microsoft и Google не связаны с правительством столь же тесно, как китайские производители. Шмидт считает, что американцам нужно как можно ближе работать с крупнейшими американскими технологическими компаниями. Если этого не произойдет, то США окажется в весьма невыгодном положении.

В целом же авторы предсказывают, что с распространением мобильных устройств, Китай столкнутся с серьезным гражданским неповиновением, с которым правительство просто не справится.

Новая книга Эрика Шмидта The New Digital Age появится на прилавках США в апреле 2013 года.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru