


Ponemon Institute опубликовал список самых надежных компаний

Американцы не доверяют Facebook и Apple

Ponemon Institute Research Finding поставила компании, связанные с интернетом и социальными сетями на нижние строчки списка наиболее надежных фирм, которым пользователи доверяют личные данные. Перечень «2012 Most Trusted Companies for Privacy» был составлен путем опроса американских граждан.


6700 респондентов попросили назвать пять компаний, которым они доверяют собственную личную информацию. На основе этих данных попробовали составить список компаний, вызывающих у пользователей наибольшее и наименьшее доверие. Отметим, что этот список составляется уже не в первый раз. Перечень 2013 года получился не без сюрпризов.

Например, Apple не сумела попасть в этот перечень, впервые за четыре года. Google, Best Buy, Facebook, Yahoo, Dell и AOL также исчезли из двадцатки лучших, хотя ранее они получали весьма неплохие оценки. Многие респонденты выразили серьезную озабоченность современными технологиями. 59% опрошенных говорят, что защита их личных данных ослабляется из-за социальных сетей, мобильных устройств и инструментов геотеггинга.

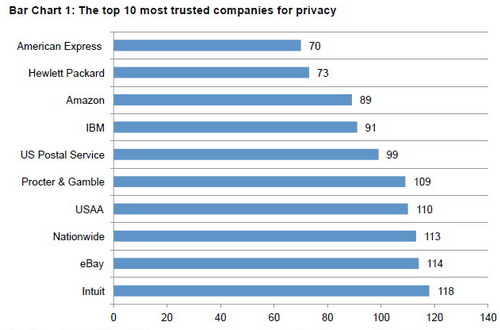
Десять самых надежных компаний (по данным Ponemon Institute).

Почти половина опрошенных говорят, что за последние 2 года они получали несколько сообщений о нарушении в работе систем защиты их личных данных. 77% заявили, что подобные сообщения разрушают их доверие к подобным организациям.

Самое удивительное, что большинство респондентов сказали, что они отослали личные данные организациям, которым они не доверяли и которых толком не знали. Что их толкнуло на это? Удобство электронной торговли. Только 35% верят в то, что они обладают определенным контролем над данными. Количество таких людей за последние 7 лет неустанно сокращается, как сообщают представители Ponemon Institute.

Самыми надежными компаниями, по мнению американцев, оказались American Express и Hewlett-Packard. За ними последовали Amazon, IBM. eBay и Intuit (компания, занимающаяся производством программного обеспечения для работы с налогами). Microsoft оказалась на 17 месте в общем списке, с которым вы можете ознакомится здесь.

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru