


Android.Exprespam инфицировал сотни тысяч устройств

Android.Exprespam инфицировал сотни тысяч устройств

Корпорация Symantec сообщает о новой угрозе Android.Exprespam. Мошенники создают поддельные магазины приложений для платформы Android с целью получения персональных данных пользователей. Эксперты предполагают, что с помощью этой схемы злоумышленникам уже удалось похитить от 75 до 450 тысяч записей личных данных, и это только начало. Пользователи могут обезопасить себя, не переходя по подозрительным ссылкам от неизвестных отправителей.

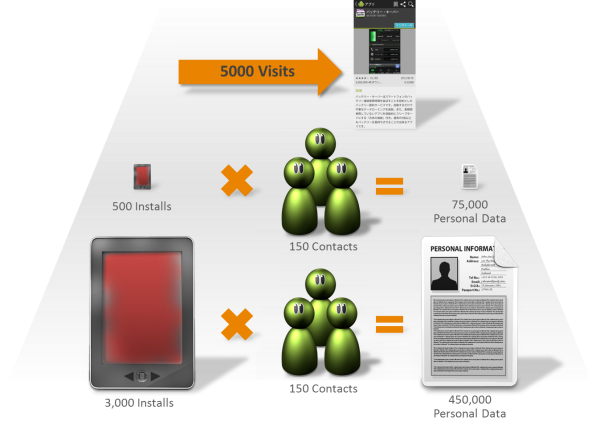
Вредоносную программу Android.Exprespam обнаружили в начале января, и таким образом она была активна всего пару недель, однако специалисты считают, что злоумышленникам уже удалось достигнуть определенного успеха. Эксперты компании Symantec располагают данными, которые позволили получить представление о том, насколько успешной была попытка злоумышленников заставить пользователей Android предоставлять свои персональные данные. Полученная в ходе исследования информация, которая является лишь частью всей картины, указывает на то, что поддельный магазин Android приложений, названный Android Express’s Play, собрал более 3000 посещений в период с 13 по 20 января.

Основываясь на информации из нескольких источников, эксперты Symantec подсчитали, что злоумышленникам предположительно удалось похитить от 75000 до 450000 записей личных данных.


Рис. 1. Оценка объемов похищенной информации


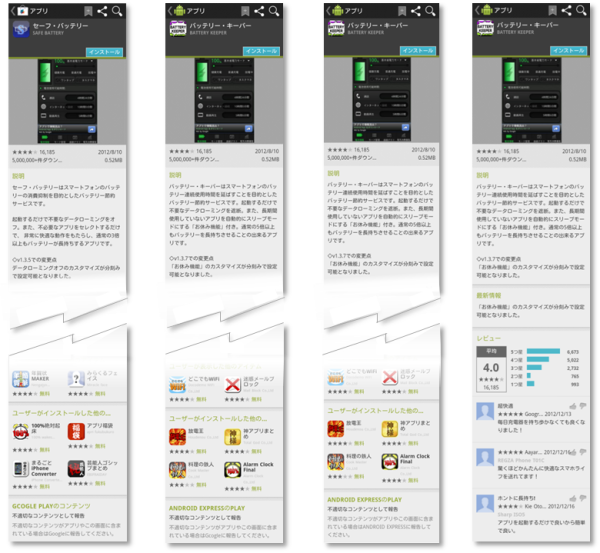
Эта обманная схема появилась совсем недавно, поэтому специалисты уверены, что это лишь начало, и объемы собираемой злоумышленниками информации будут неуклонно расти. В поддержку этого предположения эксперты сообщают, что обнаружили еще один интернет-домен, также зарегистрированный создателями Exprespam, где была размещена другая версия их поддельного магазина. На этот раз злоумышленники решили не давать магазину названия, так же как и не предоставлять имен тех, кто занимается его поддержкой. На данный момент магазин не активен, что  может указывать на то, что злоумышленники дорабатывают его или же приберегают в качестве резервного, однако, на данном сайте злоумышленники уже разместили последнюю версию вредоносной программы.


Рис. 2. Различные варианты поддельных магазинов приложений, используемые авторами Exprespam


"Злоумышленники постоянно совершенствуют тактику с целью повышения прибыльности своих афер. Эта деятельность не прекратится до тех пор, пока их не арестуют и не накажут, либо пока они сами не решат прекратить обманывать людей, что кажется крайне маловероятным, - отмечает Михаил Савушкин, технический специалист Symantec. - Надеюсь, что большинство пользователей уже достаточно хорошо осведомлены о подобного рода мошенничествах, чтобы не стать их жертвами".

Пользователи устройств под управлением Android могут обезопасить себя, просто не переходя по ссылкам в электронных письмах, полученных от неизвестных отправителей, взяв за правило скачивать приложения только с известных и заслуживающих доверия ресурсов, а также установив на свое устройство одно из приложений по обеспечению мобильной безопасности, таких как Norton Mobile Security или Symantec Mobile Security. О знакомиться с общими советами для пользователей смартфонов и планшетов можно на англоязычном сайте, посвященном мобильной безопасности.

Хакеры надели маски ChatGPT и DeepSeek для атак на российские сайты

Злоумышленники маскируют вредоносные запросы к веб-приложениям российских компаний под трафик популярных ИИ-ассистентов. По данным Solar WAF, в ход пошли имена DeepSeek, ChatGPT, Perplexity, Claude и Grok. Для маскировки атакующие подменяют HTTP-заголовок User-Agent, по которому сервер определяет обращающееся к нему приложение.

В запросах указывались значения DeepSeekBot, ChatGPT-User, Perplexity-User, Claude-User и GrokBot. Однако за громкими названиями скрывались сканирование уязвимостей и попытки атак.

Первые подобные обращения специалисты зафиксировали 12 августа 2026 года под видом DeepSeekBot. С 27 августа к маскараду присоединились остальные ассистенты. В июне и июле трафика с такими идентификаторами в анализируемой выборке Solar WAF не наблюдалось.

Главный расчёт злоумышленников строится на доверии. Владельцы сайтов всё чаще воспринимают ИИ-агентов как источник клиентов, лидов и полезного трафика, поэтому могут применять к ним менее строгие правила. Проблема в том, что User-Agent не является удостоверением личности: написать там ChatGPT-User способен кто угодно.

Согласно данным «Солара», в 53% выявленных случаев злоумышленники пытались проводить DNS Rebinding, способный заставить систему обращаться к внутренним ресурсам. Ещё 12% запросов были связаны с попытками утечки данных, 4% — с Path Traversal для доступа к файлам за пределами разрешённых каталогов. Остальные 31% включали другие техники, в том числе старые добрые SQL-инъекции.

Эксперты прогнозируют дальнейшее усложнение атак с применением ИИ, включая уникальные сценарии, которые могут не распознаваться сигнатурами.

RSS: Новости на портале Anti-Malware.ru