


Android.Exprespam инфицировал сотни тысяч устройств

Android.Exprespam инфицировал сотни тысяч устройств

Корпорация Symantec сообщает о новой угрозе Android.Exprespam. Мошенники создают поддельные магазины приложений для платформы Android с целью получения персональных данных пользователей. Эксперты предполагают, что с помощью этой схемы злоумышленникам уже удалось похитить от 75 до 450 тысяч записей личных данных, и это только начало. Пользователи могут обезопасить себя, не переходя по подозрительным ссылкам от неизвестных отправителей.

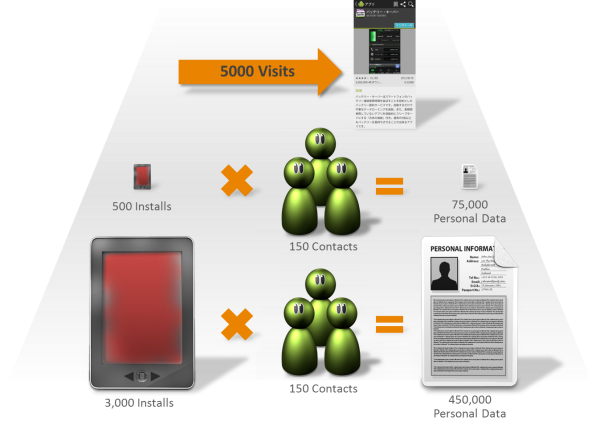
Вредоносную программу Android.Exprespam обнаружили в начале января, и таким образом она была активна всего пару недель, однако специалисты считают, что злоумышленникам уже удалось достигнуть определенного успеха. Эксперты компании Symantec располагают данными, которые позволили получить представление о том, насколько успешной была попытка злоумышленников заставить пользователей Android предоставлять свои персональные данные. Полученная в ходе исследования информация, которая является лишь частью всей картины, указывает на то, что поддельный магазин Android приложений, названный Android Express’s Play, собрал более 3000 посещений в период с 13 по 20 января.

Основываясь на информации из нескольких источников, эксперты Symantec подсчитали, что злоумышленникам предположительно удалось похитить от 75000 до 450000 записей личных данных.


Рис. 1. Оценка объемов похищенной информации


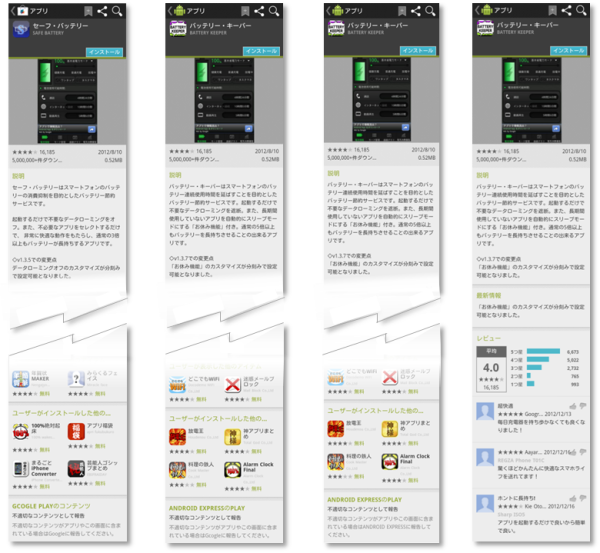
Эта обманная схема появилась совсем недавно, поэтому специалисты уверены, что это лишь начало, и объемы собираемой злоумышленниками информации будут неуклонно расти. В поддержку этого предположения эксперты сообщают, что обнаружили еще один интернет-домен, также зарегистрированный создателями Exprespam, где была размещена другая версия их поддельного магазина. На этот раз злоумышленники решили не давать магазину названия, так же как и не предоставлять имен тех, кто занимается его поддержкой. На данный момент магазин не активен, что  может указывать на то, что злоумышленники дорабатывают его или же приберегают в качестве резервного, однако, на данном сайте злоумышленники уже разместили последнюю версию вредоносной программы.


Рис. 2. Различные варианты поддельных магазинов приложений, используемые авторами Exprespam


"Злоумышленники постоянно совершенствуют тактику с целью повышения прибыльности своих афер. Эта деятельность не прекратится до тех пор, пока их не арестуют и не накажут, либо пока они сами не решат прекратить обманывать людей, что кажется крайне маловероятным, - отмечает Михаил Савушкин, технический специалист Symantec. - Надеюсь, что большинство пользователей уже достаточно хорошо осведомлены о подобного рода мошенничествах, чтобы не стать их жертвами".

Пользователи устройств под управлением Android могут обезопасить себя, просто не переходя по ссылкам в электронных письмах, полученных от неизвестных отправителей, взяв за правило скачивать приложения только с известных и заслуживающих доверия ресурсов, а также установив на свое устройство одно из приложений по обеспечению мобильной безопасности, таких как Norton Mobile Security или Symantec Mobile Security. О знакомиться с общими советами для пользователей смартфонов и планшетов можно на англоязычном сайте, посвященном мобильной безопасности.

Троян KREMLIN заражает Chrome и Edge для кражи банковских сессий

Специалисты Elastic Security Labs раскрыли ранее неизвестную кампанию REF9334, атакующую клиентов бразильских банков. Её главный инструмент — набор вредоносных компонентов KREMLIN, который устанавливает расширение в Chrome и Edge, крадёт банковские сессии и использует блокчейн Ethereum как записную книжку с адресами управляющих серверов.

Несмотря на название, никаких связей операции с Россией исследователи не нашли.

Приманки имитируют документы 12 бразильских банков, комментарии в коде написаны на португальском, а транзакции операторов преимущественно проходят в рабочие часы Сан-Паулу.

Атака начинается с JavaScript-файла под видом счёта, банковского документа или корпоративного вложения. Запустить его жертва должна сама. Дальше загрузчик проверяет компьютер на наличие песочницы и виртуальной машины, закрепляется в системе и скачивает дополнительные компоненты. Для запуска одной из DLL злоумышленники используют легитимный файл SentinelOne через стороннюю загрузку DLL.


Главная фишка KREMLIN — получение адресов серверов и файлов из смарт-контракта Ethereum. Операторы могут менять инфраструктуру, не обновляя сам троян, а защитникам недостаточно просто заблокировать очередной домен.

Затем KREMLIN внедряет расширение AVSync System Inc. напрямую в Chrome или Edge. Вредонос подделывает защитные данные Secure Preferences и необходимые HMAC, поэтому браузер принимает расширение так, будто пользователь установил его добровольно.

После этого расширение получает доступ ко вкладкам, cookies и хранилищам браузера. Оно умеет красть токены сессий, делать скриншоты, выгружать HTML-код страниц и перехватывать запросы. То есть пароль можно даже не воровать: готовая банковская сессия зачастую полезнее.

Группировка действует как минимум с мая 2025 года и провела семь кампаний. Elastic зарегистрировала служебный домен, который вредонос использовал для проверки песочниц, и обнаружила обращения с 1515 заражённых систем. Более 98% из них находились в Бразилии. Эта мера временно нарушила защитный механизм KREMLIN, но саму операцию не остановила.

RSS: Новости на портале Anti-Malware.ru