


Крупнейший ботнет в истории КНР управляется обновлённым Android.Backscript

Крупнейший ботнет в истории КНР управляется обновлённым Android.Backscript

 Вредоносная программа Android.Troj.mdk, заразившая более 1000000 мобильных устройств (на базе операционной системы Android) на территории Китая, оказалась обновлённой версией вредоноса Android.Backscript.

Специалисты компании Symantec утверждают, что коды обоих вредоносов схожи. К тому же, оба используют один и тот же сертификат для подписи файлов формата APK.

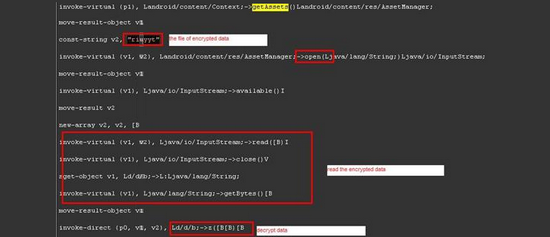
Основным отличием Android.Troj.mdk от своего прародителя (Android.Backscript) является то, что для шифрования данных он использует стандарт шифрования AES.

Как уже сообщалось ранее, попадая на мобильное устройство, троянец позволяет злоумышленникам полностью контролировать его. Данная вредоносная программа, как правило, используется киберпреступниками для сбора информации: sms-сообщения, контактная информация, данные о местоположении и передвижениях устройства, а также для кражи хранящихся на устройстве файлов.

Первоначально предполагалось, что злоумышленникам удалось внедрить Android.Troj.mdk более чем в 7000 приложений для Android. Однако эксперты Symantec уверяют, что обнаружили уже более 11000 приложений, инфицированных этой вредоносной программой. 

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru