


Около 400 тыс. пользователей интернет-банкинга рискуют стать жертвами киберпреступников

Около 400 тыс. пользователей интернет-банкинга под угрозой

Около 400 тыс. пользователей интернет-банкинга под угрозой

Корпорация Microsoft совместно с Group-IB проанализировала вероятность неблагоприятных последствий для пользователей интернет-банкинга, которые пытаются найти и скачать в интернете нелицензионное программное обеспечение.

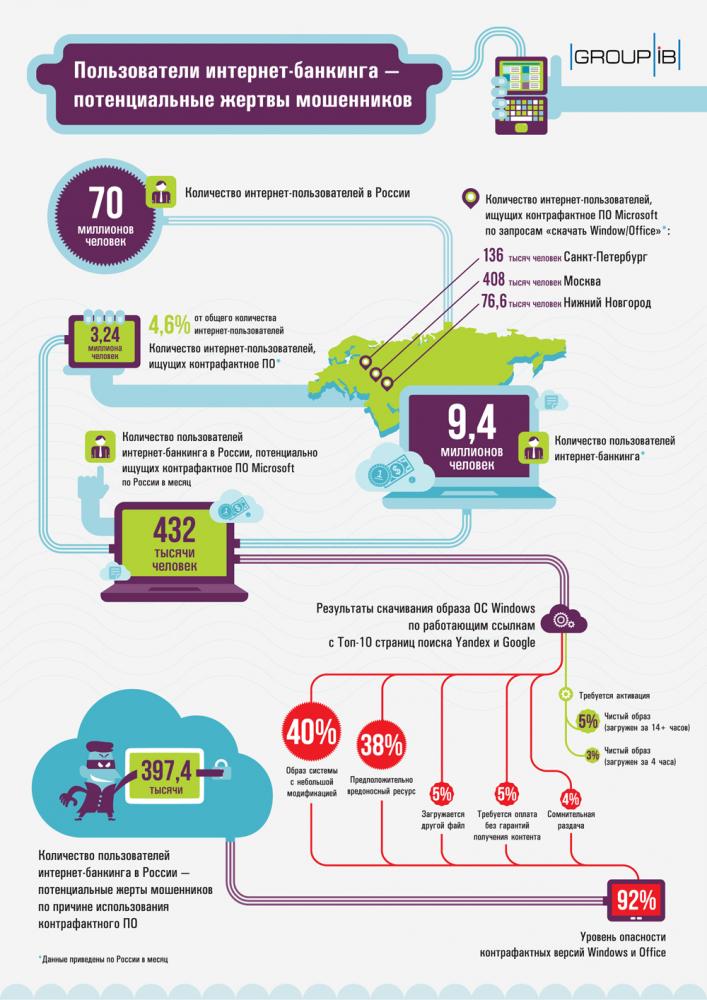
Согласно проведенному исследованию было выявлено, что ежемесячно 3,24 млн российских пользователей пытаются найти нелицензионное ПО Microsoft, используя соответствующие запросы в поисковых системах Yandex и Google. Данное количество пользователей составляет 4,6% от всех 70 млн интернет-пользователей России. По аналогии было установлено, что из 9,4 млн физических лиц — пользователей систем интернет-банкинга 432 тыс. человек (те же 4,6%) также ежемесячно пытаются найти пиратское программное обеспечение, сообщили CNews в Group-IB, передает safe.cnews.ru.

Анализ результатов по запросам «скачать Windows» и «скачать Office» на первых 10 страницах поисковых систем показал, что из ресурсов с работающими ссылками на дистрибутивы операционных систем 38% — потенциально вредоносны, 40% — содержат модифицированные дистрибутивы, еще 14% — предлагают раздачи, которые не гарантируют пользователю получение «чистого» образа дистрибутива.

В целом, загружая пиратские программы из интернета, с вероятностью 92% пользователь отдает в распоряжение мошенников собственный компьютер и свою персональную информацию, утверждают в Group-IB. «Модифицированные программы и вирусы не только гарантируют технические неполадки, но и становятся причиной утраты конфиденциальной информации, в том числе данных, необходимых для авторизации в системах интернет-банкинга», — подчеркнули в компании.

Таким образом, 397,4 тыс. российских пользователей систем интернет-банкинга ежемесячно рискуют стать жертвой компьютерных мошенников по причине использования контрафактного программного обеспечения.


«К сожалению, в России многие люди продолжают беспечно относиться к вопросам использования нелицензионного программного обеспечения, не осознавая, какие риски несет даже его поиск, — прокомментировал результаты исследования Илья Сачков, генеральный директор Group-IB. — А установка и использование контрафактных программ тем более может привести к заражению специализированным вредоносным ПО, используемым для хищения денег с банковских счетов пользователя. Напротив, применение регулярно обновляемых лицензионных программ существенно снижает вероятность атак со стороны интернет-мошенников».

Хакеры заявили о взломе Tez Tour и уничтожении сотен миллионов записей

Группировка DataSuckers 15 сентября объявила о взломе инфраструктуры Tez Tour. На главной странице туроператора появилось сообщение о захвате серверов и компрометации дисков. Компания подтвердила кибератаку, но с описанным киберпреступниками масштабом катастрофы не согласилась.

DataSuckers утверждает, что получила доступ к инфраструктуре примерно за две недели до публикации и постепенно повышала привилегии.

По версии группировки, точкой входа стал сервис загрузки файлов, позволивший отправить на сервер файл с PHP-кодом и выполнить команды внутри Docker-контейнера.

Контейнер якобы был изолирован от основной системы, но имел доступ к корпоративной сети. Далее атакующие, по их словам, нашли учётные данные от SVN-репозиториев, исходный код, конфигурации с паролями к базам данных и получили возможность выполнять код в продакшене через Tomcat Manager.

Причинами успеха они называют устаревшее ПО и хранение резервных копий рядом с основными системами.

На захваченном сайте хакеры сообщили о скачивании и уничтожении более 395 млн записей: 45,4 млн бронирований, 21,5 млн заказов туров, 52 млн бронирований отелей и 252 млн финансовых транзакций. Правда, простое сложение даёт около 371 млн.

Все эти технические подробности и объёмы данных пока исходят только от DataSuckers. Независимого подтверждения им нет.

В Tez Tour заявили «Интерфаксу», что атака затронула сайт, но признаков утечки информации туристов и партнёров не обнаружено. ERP-систему своевременно изолировали, действующие бронирования сохранились, а обязательства перед клиентами выполняются в штатном режиме. Компания проводит проверку инфраструктуры и обещает восстанавливать сервисы поэтапно после проверки безопасности.

RSS: Новости на портале Anti-Malware.ru