


Около 400 тыс. пользователей интернет-банкинга рискуют стать жертвами киберпреступников

Около 400 тыс. пользователей интернет-банкинга под угрозой

Около 400 тыс. пользователей интернет-банкинга под угрозой

Корпорация Microsoft совместно с Group-IB проанализировала вероятность неблагоприятных последствий для пользователей интернет-банкинга, которые пытаются найти и скачать в интернете нелицензионное программное обеспечение.

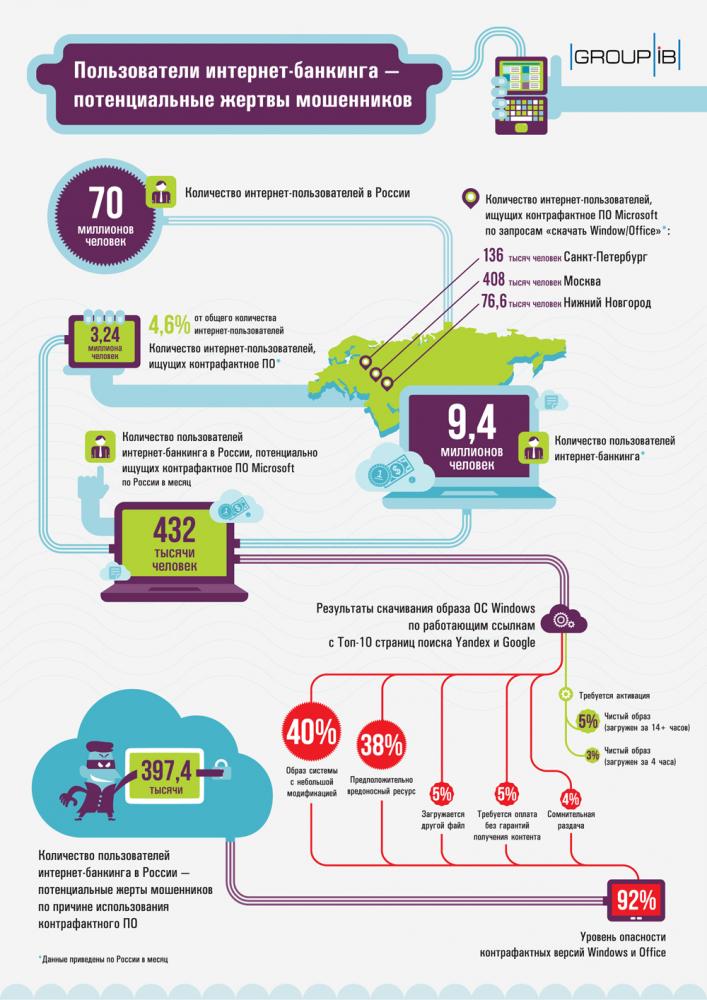
Согласно проведенному исследованию было выявлено, что ежемесячно 3,24 млн российских пользователей пытаются найти нелицензионное ПО Microsoft, используя соответствующие запросы в поисковых системах Yandex и Google. Данное количество пользователей составляет 4,6% от всех 70 млн интернет-пользователей России. По аналогии было установлено, что из 9,4 млн физических лиц — пользователей систем интернет-банкинга 432 тыс. человек (те же 4,6%) также ежемесячно пытаются найти пиратское программное обеспечение, сообщили CNews в Group-IB, передает safe.cnews.ru.

Анализ результатов по запросам «скачать Windows» и «скачать Office» на первых 10 страницах поисковых систем показал, что из ресурсов с работающими ссылками на дистрибутивы операционных систем 38% — потенциально вредоносны, 40% — содержат модифицированные дистрибутивы, еще 14% — предлагают раздачи, которые не гарантируют пользователю получение «чистого» образа дистрибутива.

В целом, загружая пиратские программы из интернета, с вероятностью 92% пользователь отдает в распоряжение мошенников собственный компьютер и свою персональную информацию, утверждают в Group-IB. «Модифицированные программы и вирусы не только гарантируют технические неполадки, но и становятся причиной утраты конфиденциальной информации, в том числе данных, необходимых для авторизации в системах интернет-банкинга», — подчеркнули в компании.

Таким образом, 397,4 тыс. российских пользователей систем интернет-банкинга ежемесячно рискуют стать жертвой компьютерных мошенников по причине использования контрафактного программного обеспечения.


«К сожалению, в России многие люди продолжают беспечно относиться к вопросам использования нелицензионного программного обеспечения, не осознавая, какие риски несет даже его поиск, — прокомментировал результаты исследования Илья Сачков, генеральный директор Group-IB. — А установка и использование контрафактных программ тем более может привести к заражению специализированным вредоносным ПО, используемым для хищения денег с банковских счетов пользователя. Напротив, применение регулярно обновляемых лицензионных программ существенно снижает вероятность атак со стороны интернет-мошенников».

R-Vision VM научилась искать уязвимости в контейнерах и закрытых сегментах

Компания R-Vision выпустила версию 6.6 своей системы управления уязвимостями. Теперь продукт проверяет веб-приложения, контейнерные среды Docker и Kubernetes, а до изолированных контуров добирается с помощью мобильного сканера.

Новый веб-аудит обнаруживает и инвентаризирует ресурсы, после чего ищет связанные с ними уязвимости.

Возможности пока называются базовыми, поэтому полноценную замену специализированному DAST никто не обещает. Зато данные попадают в общую систему управления уязвимостями вместе с результатами остальных проверок.

Контейнерный аудит охватывает Docker и Kubernetes, включая анализ в runtime. R-Vision VM собирает информацию о составе и текущем состоянии среды, выявляет проблемы и отображает результаты в карточке соответствующего хоста.

Самое любопытное нововведение — мобильный сканер для сегментов, куда центральная VM-система дотянуться не может. Компонент устанавливается на ноутбук и работает без отдельных серверов. Специалист может приехать в закрытый контур, провести аудит и затем загрузить результаты в центральную R-Vision VM.

Сканер поддерживает режимы White Box, Black Box, Compliance и веб-аудит, выполняет инвентаризацию и рассчитан на проверку до 2000 хостов. Основные сценарии — объекты КИИ, удалённые филиалы, изолированные сети, выездные проверки и временные проекты. Получается своеобразный чемоданчик аудитора, только вместо отвёрток внутри детекты уязвимостей.

В версии 6.6 также расширили инвентаризацию ESXi, vCenter и сетевого оборудования, обновили Compliance-проверки, дашборды, политики автоматизации и экспорт данных. Агентов теперь можно обновлять из интерфейса, а первоначальную настройку упрощает мастер установки.

RSS: Новости на портале Anti-Malware.ru