


Итальянские хакеры предлагают инструмент для шпионажа

Итальянские хакеры предлагают инструмент для шпионажа

Корпорация Symantec раскрывает данные о новой интеллектуальной вредоносной программе, созданной злоумышленниками для хищения информации. Под угрозой компьютеры, работающие и на ОС Windows, и на Mac OS, а также мобильные устройства.

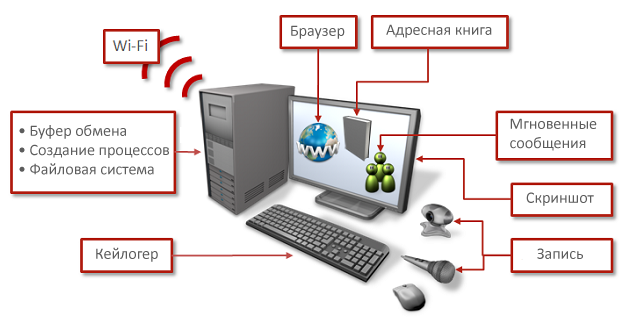
Эксперты сообщают, что вирус обладает уникальной способностью распространяться, в том числе, и через виртуальные машины, если соответствующее ПО виртуализации установлено на компьютере. Есть предположение, что он был создан программистами из Италии как инструмент для ведения частных расследований или шпионажа, включая запись аудио и хищение информации из адресных книг.

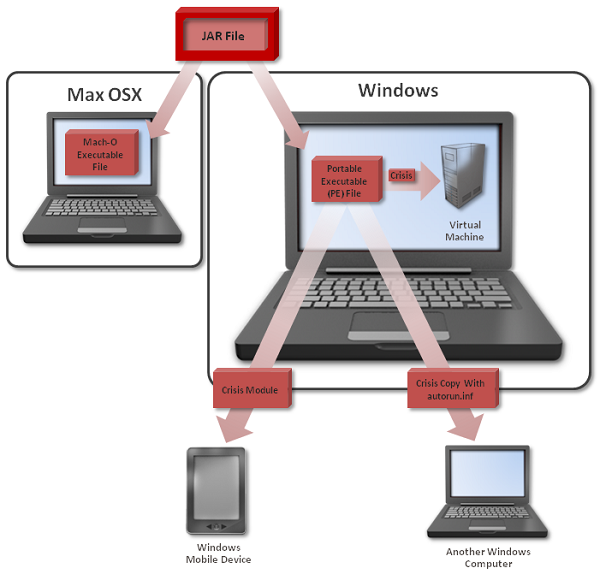
Последнее время эксперты изучают обнаруженные угрозы OSX.Crisis и W32.Crisis –высокоинтеллектуальный вирус-шпион, одновременно использующий множество векторов заражения и схем кражи информации.


Рисунок 1. Схема работы Crisis


Угроза нацелена на компьютеры под управлением операционных систем Windows и Mac OS, а также мобильные устройства под управлением Windows Mobile. Помимо этого она способна проникать и в виртуальные машины в тех случаях, когда они присутствуют на компьютере. Эксперты Symantec полагают, что это первый вирус, способный инфицировать гостевые виртуальные машины после заражения их хоста. Из функций хищения информации следует особенно отметить хищение информации из социальных сетей Twitter и Facebook, а также писем Web-сервиса GMail.


Рисунок 2. Функционал Crisis по краже информации


Более полная информация доступна в отчете Symantec «Crisis: The Advanced Malware» («Crisis: продвинутое вредоносное ПО»).

Avanpost SmartPAM теперь содержит 60 сигнатур по матрице MITRE

Avanpost добавила в SmartPAM 1.4 библиотеку из 60 сигнатур, привязанных к матрице MITRE ATT&CK. Теперь система не только контролирует вход администраторов, но и присматривается к тому, что именно они творят внутри привилегированных сессий. Готовые правила охватывают получение учётных данных, закрепление в системе, горизонтальное перемещение и уклонение от обнаружения.

Например, SmartPAM сможет заметить попытку отключить аудит операционной системы, антивирус или межсетевой экран, очистить системные журналы либо замаскировать выполняемую команду.

События внутри сессии обрабатывает встроенный движок сигнатурного анализа. Он нормализует данные, сопоставляет действия с известными сценариями атак и при обнаружении угрозы запускает настроенную реакцию.

Система может заблокировать команду или пользователя, принудительно разорвать соединение и отправить уведомление в SIEM.

Заказчики смогут сочетать готовую библиотеку с собственными правилами и настраивать политики под особенности инфраструктуры и внутренние требования безопасности. Сигнатуры распространяются по подписке, которую Avanpost обещает регулярно пополнять. До конца 2026 года доступ к ней будет бесплатным.

По заявлению разработчика, Avanpost SmartPAM стала первой PAM-системой с библиотекой сигнатур, структурированной по MITRE ATT&CK. Обновление продолжает превращать продукт из турникета для привилегированных пользователей в полноценного наблюдателя, который оценивает каждое действие после входа.

И это логично: украденная или неправильно используемая администраторская учётка с корректным паролем выглядит вполне легально. Поэтому просто пустить пользователя под запись уже недостаточно, нужно вовремя понять, когда он начинает вести себя как атакующий.

RSS: Новости на портале Anti-Malware.ru