


Сбой в Следственном Комитете обнародовал жалобы с 2010 года

Утечка в СК России поставила под удар россиян

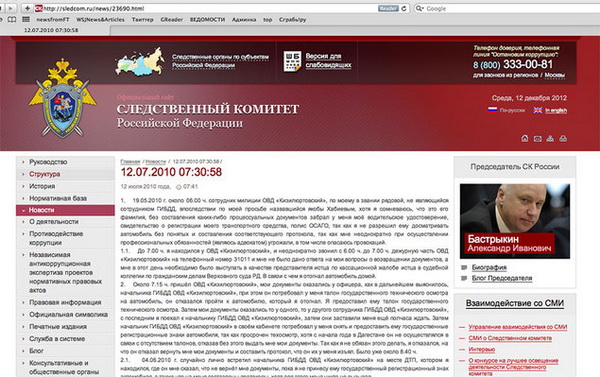
На сайте Следственного Комитета Российской Федерации внезапно были опубликованы в широком доступе обращения граждан, поданные через интернет-приемную. Все эти документы публиковались вместе с сообщениями пресс-службы СКР в разделе «Новости».


По сообщению информационного агентства РИА Новости, специалисты активно СКР выясняют причину «технического сбоя». Именно из-за него на сайте Следственного комитета были в широком доступе представлены жалобы и личные данные граждан.

«Произошел технический сбой в работе сайта, который в настоящее время устранен. Причины сбоя выясняются», — сообщает пресс-служба СК.

Отметим, что на сайте в общей сложности было опубликовано около 30 тысяч сообщений, самые ранние из которых были датированы еще 12 июля 2010 года. Во многих сообщениях были опубликованы личные данные жалобщиков. Это вопиющее нарушение действующего законодательства (статья 13.11 КоАП, предусматривает «ответственность за нарушение порядка сбора, хранения, использования или распространения информации о персональных данных»).

Скриншот страницы СК (фото газеты Ведомости).


«Вести» отмечают, что учитывая даты регистрация некоторых заявлений, брешь в защите СК существовала долго, а значит годами техническое несовершенство программного обеспечения не выявлялось работниками ведомства.

Техническая служба СК поспешила удалить все персональные данные граждан с сайта. О причастности к этому событию известных российских или международных хакерских группировок пока ничего неизвестно. Сейчас ведется расследование, в которое, скорее всего, будут вовлечены сотрудники екатеринбургской компании «Сайтсофт», осуществляющей поддержку сайта. За разработку государственного портала фирма получила 5 млн рублей.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru