


Корейские кибершпионы атакуют Россию

Корейские кибершпионы атакуют Россию

 В наши дни кибершпионаж превращается в повседневное явление, которым сложно кого-то удивить. США обвиняют в кибершпионаже Китай. Китай и Франция обвиняют в аналогичной деятельности США, а все вместе обвиняют Иран. Однако новая операция киберпреступников, которую раскрыли эксперты компании FireEye, имеет совсем других действующих лиц: Россию и Корею.

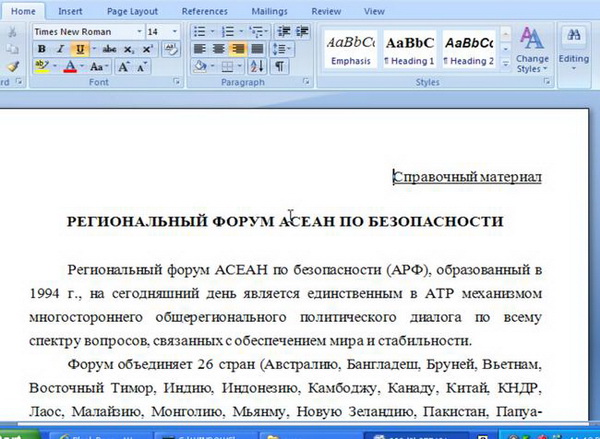
Исследователи обнаружили APT-угрозу, действия которой направленны на кражу информации из информационных сетей различных предприятий и организаций России. По имеющимся данным, вредоносная программа, замаскированная под обычный документ Microsoft Word, ворует конфиденциальную информацию предприятий и организаций, работающих в сфере образования, информации, телекоммуникаций, исследований космического пространства и т. д.

 Изображение

Специалисты FireEye подозревают в организации данной кибершпионской операции Южную Корею или КНДР. Какая из двух стран причастна к инциденту не уточняется. Однако известно, что SMTP-сервера и C&C-сервера, используемые вредоносом, расположены в одной из вышеуказанных стран. К тому же шрифты документа, использованного злоумышленниками в качестве приманки, Batang и KP CheongPong, также являются корейскими. Кроме того существует несколько других подсказок, которые указывают на то, что для организаторов операции корейский язык является родным.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru