


В Tumblr нашалили интернет-тролли

Tumblr остановил распространение информационного червя

Tumblr был поражен специальным червем, который публиковал по блогам расистские сообщения без разрешения самих пользователей. Представители компании просят клиентов, которые увидели это сообщение, немедленно выходить из браузеров.


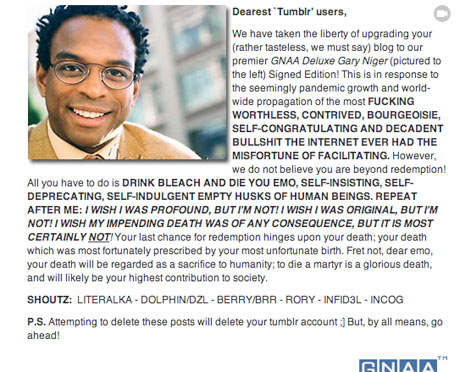
Вирусный пост был создан группой под названием Gay Nigger Assocation of America (GNAA), целью которой является противостояние блогерам. В этой поддельной записи Tumblr критикуют в том, что сервис помогает распространению бесполезной информации. В посте пользователям Tumblr предлагается совершить самоубийство и не засорять сеть мусором. В конце сообщения владельцев блогов предупреждают, что если они попытаются удалить эту информацию, то это удалит все данные из блога.

Фрагмент оскорбительного вирусного сообщения в Tumblr.

GNAA сообщила в Twitter, что поддельный пост уже «порадовал» 3800 пользователей Tumblr. Впоследствии количество пораженных возросло до 8600, как сообщает Gizmodo.

По данным аналитика Sophos Грэхэма Клули червь распространялся за счет специфической функции реблоггинга в Tumblr. Любой человек, который зашел в Tumblr, мог бы автоматически опубликовать зараженный пост, если посетил одну из зараженных страниц.

Некоторые пользователи, которые пострадали от червя, говорят, что видели всплывающее сообщение, которое предупреждало их о том, что в Tumblr будет проводиться обслуживание 4 декабря 2012 года. В окне появлялась опция «остаться на странице» или покинуть ее.

«Если вы не зашли в Tumblr, когда вы посещали этот адрес, то вас попросту направляли на стандартную страницу логина», – пишет Клули. «Однако если ваш компьютер был подключен к социальной сети, то контент от GNAA автоматически попадал на вашу страницу в Tumblr».

Отметим, что представители Tumblr подтвердили, что инженеры компании уже решили эту проблему, которая повлияла на несколько тысяч блогов. Будут ли виновные наказаны за эту проделку пока не известно.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru