

Ньюйоркские студенты перегрузили почту котиками

Нью-йоркский студент устроил «апокалипсис» в электронной почте

Один из студентов Нью-йоркского университета открыл неожиданную лазейку в почтовой системе, получив возможность одновременно рассылать письма 44 тысячам сокурсников. Это событие, вызвавшее неконтролируемые потоки писем уже получило неофициальное название «Replyallcalypse», по аналогии с книгой Robopocalypse Дэниэла Уилсона.


Почтовый апокалипсис прошел на этой неделе, когда местное управление отправило студентам электронное сообщение с неправильными настройками. Один из учащихся нечаянно ответил на этот email и разослал ответ 39979 пользователей. Они получили сообщение следующего содержания: «Ты хочешь, чтобы я это сделал?» Изначально студент попросту хотел направить письмо своей маме, но вместо этого неожиданно стал другом по переписке со всеми ребятами в общежитии.

Тут то и началось самое интересное. По сети начали курсировать тысячи сообщений, рикошетом отбиваясь от одного ящика к другому. Только спустя 24 часа после события, технический отдел университета блокировал эту рассылку.

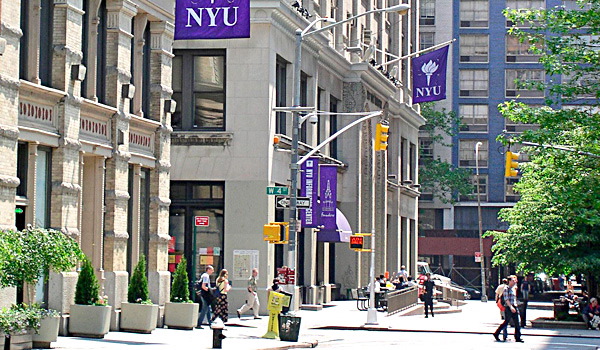
Фотография университета Нью-Йорка.

Разумеется, студенты не стали использовать данную возможность для более высокой цели или для получения новых знаний. Они попросту решили посмеяться. Молодые люди начали рассылать друг другу фотографии киноактера Николаса Кейджа, жалобы на слишком высокую плату за обучение, а также многочисленные просьбы прекратить надоедать им письмами.

«Нам дали великую силу», – говорит первокурсница Келли Веилл в газете NYU Local. «На мгновение мы постарались быть благоразумными, но потом отказались от этой идеи и начали рассылать всем фотографии котиков».

Инцидент в нью-йоркском университете имел широкий резонанс в Интернете, хотя он и не принес серьезного ущерба учебному заведению. Сообщения о «Replyallcalypse» даже попали на страницы популярного развлекательного сайта 9gag.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru
