

Ньюйоркские студенты перегрузили почту котиками

Нью-йоркский студент устроил «апокалипсис» в электронной почте

Один из студентов Нью-йоркского университета открыл неожиданную лазейку в почтовой системе, получив возможность одновременно рассылать письма 44 тысячам сокурсников. Это событие, вызвавшее неконтролируемые потоки писем уже получило неофициальное название «Replyallcalypse», по аналогии с книгой Robopocalypse Дэниэла Уилсона.


Почтовый апокалипсис прошел на этой неделе, когда местное управление отправило студентам электронное сообщение с неправильными настройками. Один из учащихся нечаянно ответил на этот email и разослал ответ 39979 пользователей. Они получили сообщение следующего содержания: «Ты хочешь, чтобы я это сделал?» Изначально студент попросту хотел направить письмо своей маме, но вместо этого неожиданно стал другом по переписке со всеми ребятами в общежитии.

Тут то и началось самое интересное. По сети начали курсировать тысячи сообщений, рикошетом отбиваясь от одного ящика к другому. Только спустя 24 часа после события, технический отдел университета блокировал эту рассылку.

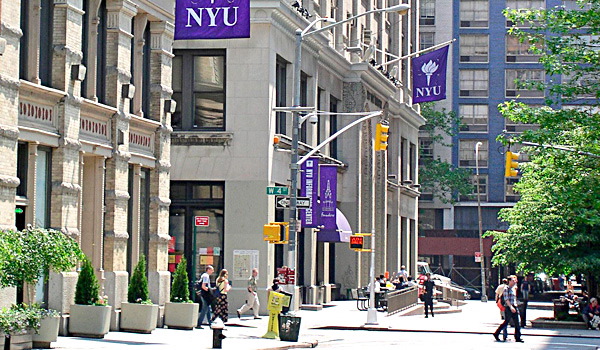
Фотография университета Нью-Йорка.

Разумеется, студенты не стали использовать данную возможность для более высокой цели или для получения новых знаний. Они попросту решили посмеяться. Молодые люди начали рассылать друг другу фотографии киноактера Николаса Кейджа, жалобы на слишком высокую плату за обучение, а также многочисленные просьбы прекратить надоедать им письмами.

«Нам дали великую силу», – говорит первокурсница Келли Веилл в газете NYU Local. «На мгновение мы постарались быть благоразумными, но потом отказались от этой идеи и начали рассылать всем фотографии котиков».

Инцидент в нью-йоркском университете имел широкий резонанс в Интернете, хотя он и не принес серьезного ущерба учебному заведению. Сообщения о «Replyallcalypse» даже попали на страницы популярного развлекательного сайта 9gag.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru
