


Новый вид мошенничества в Instagram

Новый вид мошенничества в Instagram

Корпорация Symantec сообщает об обнаружении мошеннической кампании, осуществляемой при помощи популярного сервиса Instagram. Пользователям предлагалось подписаться на платную рассылку видео, которое, на самом деле, находится в открытом доступе.

Уже довольно давно объектом спамеров стали социальные сети. Как правило, активность спамеров на том или ином ресурсе возрастает по мере роста его популярности. Похоже, что сервис обмена фотографиями Instagram недавно также стал объектом такого рода мошенничеств.

Впервые эксперты Symantec столкнулись с этим, когда неизвестные пользователи стали оставлять комментарии к фотографиям пользователей, никак не связанные с изображениями.

"Hi there, Get a FREE Game in my Profile, OPEN it up, Get 85.90$ :-) xx"

"Найди БЕСПЛАТНУЮ игру в моем профиле. ОТКРОЙ и получи 85.90$ :-) xx"

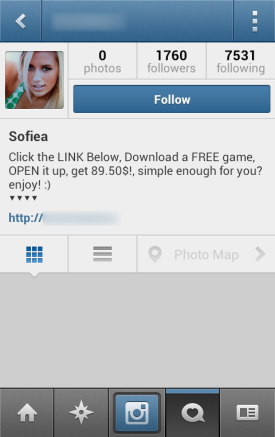
В профиле комментирующего не было опубликовано ни одной собственной фотографии.


Рисунок 1. Созданный аферистами профиль в Instagram


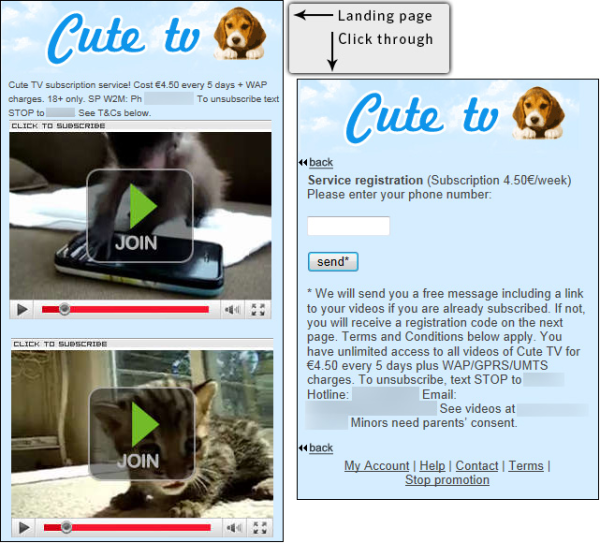
Содержание раздела «о себе» в данном профиле было практически идентично содержанию оставленного комментария, однако, помимо этого, включало укороченную ссылку, ведущую на сайт мобильного сервиса. В рамках этого сервиса «всего за €4.50 в месяц» предлагалась рассылка умилительных видеозаписей с животными. Чтобы воспользоваться этой услугой, нужно было сообщить свой номер телефона, после чего пользователю не пришлось бы смотреть те же самые видео на Youtube бесплатно.


Рисунок 2. Страница платной услуги


Оказывается, такого рода аферы могут быть достаточно прибыльными. Например, на ссылку в профиле чуть больше, чем за месяц, кликнули почти 1000 раз. Если хотя бы небольшая часть этих людей подписалась на услугу, можно сказать, что афера удалась.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru