


На Anonymous повесили еще один взлом

Шведскую больницу атаковали хакеры Anonymous

Кибер-набадение на шведскую больницу якобы было осуществлено хакерами, поддерживающими Джулиана Ассанжа и являющимися членами группы Anonymous.


Как сообщает шведская полиция, на больницу округа Västra Götaland была осуществлена хакерская атака. Пока неизвестно, получили ли взломщики возможность выудить из базы всю информацию о пациентах. Об этом пишет газета Expressen.

Взломы серверов произошли еще 21 августа 2012 года, однако о них стало известно только сейчас. IT-сотрудники больницы получили красное сообщение следующего содержания: «Мы не оставим Юлиана Ассанжа». Подпись, стоявшая под предложением, гласила «Anonymous».

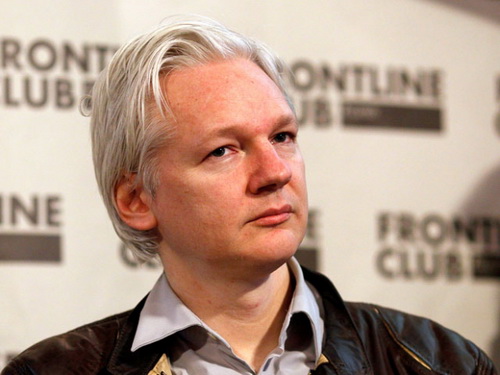
Фотография Юлиана Ассанжа.

Из-за атаки взломщиков информация о тысячах пациентов, оказалась под угрозой. Были затронуты и файлы, датируемые началом 90-х годов прошлого века.

Глава регионального IT-отделения здравоохранительной системы страны Горан Эджбифелдт отметил, что многие вопросы, связанные со взломом, остаются без ответа.

«Хакеры смогли получить доступ к серверам, однако мы не можем быть уверены в том, что они заполучили наши данные», – заявил топ-менеджер в интервью Expressen.

Когда руководство узнало о взломе, то мгновенно закрыла систему. Тем не менее, эксперты полагают, что информация, полученная во время взлома, включала в себя имена, адреса и даже данные о том, в каком именно отделении находится пациент. Медицинские карточки больных не попали в руки взломщиков.

Пациенты, чьи данные оказались под угрозой, проживают в городах на западе Швеции. Напомним, что в начале октября группа Anonymous взяла на себя ответственность за серию кибер-нападений на Швецию и ее госструктуры.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru