По данным «Лаборатории Касперского», доля спама в почтовом трафике в октябре 2012 года уменьшилась по сравнению с сентябрем на 4,5% и составила в среднем 68%. Таким образом, на данный момент этот показатель стал самым низким с начала года. Однако опасность спама при этом осталась достаточно высокой: доля писем с вредоносными вложениями в октябре составила 3,25%, что всего лишь на 0,15% меньше, чем в предыдущем месяце.
Самыми актуальными темами рекламных спам-рассылок в октябре стали выборы президента США, а также осенние и зимние праздники. Так, Новый год и Рождество стали поводом для многочисленных рекламных сообщений, в которых пользователям предлагалось приобрести сладости, сувениры, билеты на новогодние экскурсии и представления и многое другое. При этом подобные товары «рекламировались» с учётом особенностей местного рынка. Не менее активно для продвижения различных продуктов и услуг спамеры использовали и тему популярного в США и Европе праздника Хеллоуин.
Выборы президента США стали ещё одной «удочкой», на которую злоумышленники пытались поймать интернет-пользователей. Целью сообщений, эксплуатирующих эту тему, как правило, было заманить пользователей на мошеннический или вредоносный сайт или добиться от них ввода адреса своей электронной почты в специальную форму. Ухищрения для этого использовались самые разные: например, в самый разгар предвыборной кампании спамеры предлагали пользователям высказать своё предположение о том, кто станет следующим президентом США, и стать в ответ обладателем подарочной карты Visa на 250 долларов.
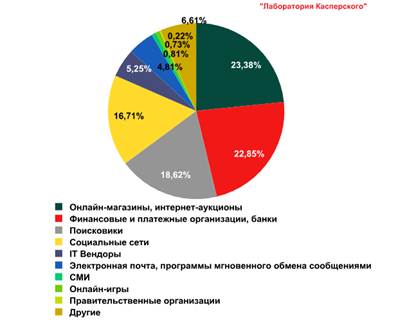
Как и предполагали эксперты «Лаборатории Касперского», доля фишинговых атак на социальные сети в октябре уменьшилась на 10,23%, вследствие чего социальные медиа сместились с первой строки рейтинга, которую они занимали на протяжении летних месяцев, на четвёртую. Вместе с тем после традиционного летнего затишья увеличилась доля фишинговых атак на финансовые и платёжные организации (+2,85%), а также на онлайн-магазины и интернет-аукционы (+5,42%). Цель всех этих атак, безусловно, состояла в том, чтобы добраться до персональных данных пользователя, открывающих доступ к его платёжным системам. В итоге, распределение фишинговых активностей злоумышленников в октябре выглядело следующим образом:
Распределение TOP 100 организаций, атакованных фишерами в октябре 2012 года, по категориям
Что касается стран-источников спама, распространяемого по всему миру, лидерство с большим отрывом по-прежнему сохраняют Китай и США, которые рассылают больше половины (около 58%) всех мусорных писем. Однако пользователям Рунета большая часть незапрошенной корреспонденции приходит из Индии (16,9%) и Вьетнама (15,7%), тогда как Китай и США занимают в рейтинге лишь третье и девятое места соответственно.
«Доля спама в октябре сократилась, но он не стал безопаснее. Мы наблюдали большое количество вредоносных программ и фишинговых писем, ориентированных на кражу денежных средств пользователей. По-видимому, накануне Нового года и Рождества эта тенденция сохранится. Пользователям следует быть особенно осторожными при оплате покупок в Сети, вводе конфиденциальных данных в Интернете, не стоит проходить по ссылкам в спамовых письмах и открывать вложения от неизвестных отправителей. И, разумеется, необходимо своевременно обновлять программное обеспечение и пользоваться антивирусной защитой», – отметила Дарья Гудкова, руководитель отдела контентных аналитиков «Лаборатории Касперского».









