


Кибермошенники рассылают вредоносы c Gmail-аккаунта пресс-секретаря ЦАХАЛа

Кибермошенники рассылают вредоносы c Gmail пресс-секретаря ЦАХАЛа

Кибермошенники рассылают вредоносы c Gmail пресс-секретаря ЦАХАЛа

 Специалисты компании Seculert заявляют, что кибермошенники рассылают электронные письма с вредоносом Xtreme Remote Access Trojan (RAT). Как известно, до недавнего времени жертвами данной вредоносной программы становились в основном компьютеры жителей таких стран, как Македония, Словения, США, Великобритания и Турция. Однако с началом военного конфликта в секторе Газа, электронные письма, содержащие файлы, зараженные Xtreme Remote Access Trojan (RAT), все чаще получают крупные организации и чиновники Израиля, и Палестины.

Как сообщалось ранее, израильской полиции даже пришлось отключиться от Интернет, чтобы избежать тотального заражения информационных систем Xtreme RAT. При этом отправителем электронных писем, содержащих данный вредонос, значился Беньямин Ганц (Binyamin Gantz), на данный момент занимающий должность начальника генштаба ЦАХАЛа (Армии обороны Израиля).

Последней жертвой кибермошенников, похоже, стал пресс-секретарь ЦАХАЛа. По данным Seculert, та же группа киберпреступников рассылает электронные письма, содержащие Xtreme Remote Access Trojan, от имени пресс-секретаря ЦАХАЛа. При этом специалисты Seculert утверждают, что email-адрес, с которого идет рассылка вредоноса, действительно принадлежит пресс-секретарю Армии обороны Израиля

.

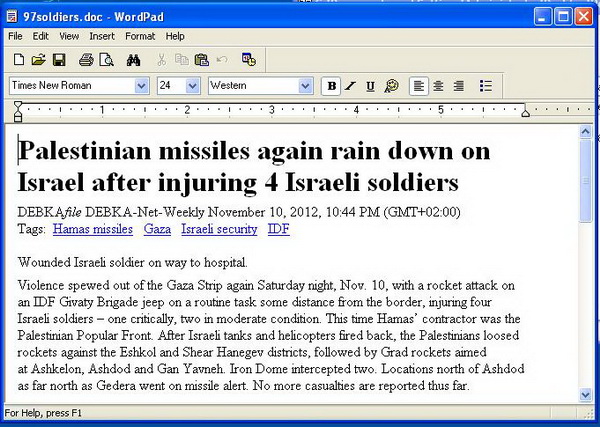
 Однако в ходе расследования, проведенного Seculert, выяснилось, что Gmail-аккаунт, принадлежащий пресс-секретарю ЦАХАЛа, взломан кибермошенниками, использующими его для направленного (целевого) фишинга. Как и ранее, мошенники рассылают электронные письма, содержащие электронный документ в формате Word. В документе якобы содержится информация о различных политических событиях. В рассылке, проводившейся мошенниками с Gmail-аккаунта пресс-секретаря Армии обороны Израиля, содержалась информация относительно операции «Облачный столп». При этом сообщается, что документ был настоящим, и это послужило дополнительным прикрытием для кибермошенников, притупляя бдительность жертвы. Известно, что данная модификация Xtreme Remote Access Trojan связывается с C&C сервером, расположенным на территории США.

Следует отметить, что для кибермошенников, как правило, не свойственно использовать в своих целях те или иные политические события. Однако тот факт, что киберпреступники решились не только использовать в своих целях конфликт в секторе Газа, но и взломали электронный ящик пресс-секретаря Армии обороны Израиля, использовав его для достижения своих целей, указывает на то, что они полностью уверенны в собственной безнаказанности и начали играть по крупному.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru