


Megaupload пострадала за помощь полицейским

Сайт Megaupload помогал правительству США в борьбе с пиратами

За 18 месяцев до того, как руководство Megaupload обвинили в пиратской деятельности на территории США, компания содействовала полицейским, согласно секретному ордеру на обыск, выданному правительством США и направленному на пятерых пользователей сервиса. Это стало известно благодаря недавно обнародованным судебным документам в деле над Megaupload.


24 июня 2010 года был выдан ордер на обыск серверов Megaupload в штате Вирджиния. Этот ордер выдавался в рамках расследования деятельности NinjaVideo, которая работала на основе потокового сервиса Megavideo. Хотя в то время федеральные работники уже начали работать над выяснением деятельности Megaupload, однако официально правительство рассматривало Megaupload как провайдера услуг для NinjaVideo. Megaupload просто предъявили ордер и попросили не афишировать расследование.

Megaupload отреагировала на этот запрос, как и подобает законопослушным гражданам, о чем заявил Игра Роткен – представитель Кима Доткома. Компания держала обыск в секрете и передала информацию о предполагаемых операторах NinjaVideo, а также о 39 пиратским образом распространяемых фильмах, о которых шла речь в документации. Следствие над NinjaVideo закончилось тем, что были обвинены 5 главных администраторов сервиса. Забавно, что обвиняли их примерно в том же, в чем сейчас обвиняют основатели Megaupload.

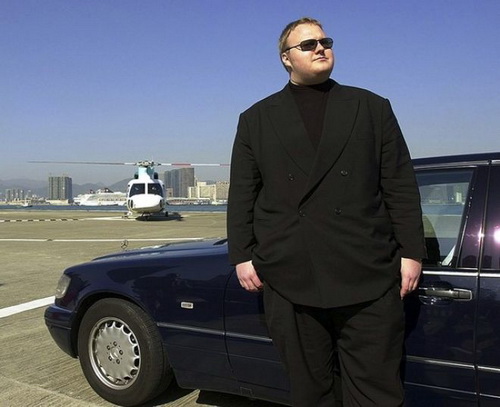
Ким Дотком в Гонконге.

Интересно, что вопреки сотрудничеству со стороны Megaupload, компании поставили в вину размещение 39 файлов от NinjaVideo. Эти видео использовали в качестве улик против популярного сервиса, после чего домены Megaupload.com были блокированы.

Причиной для подобного поведения властей скорее всего стало то, что злосчастные фильмы не были привязаны к определенным учетным записям. В общей сложности их распространяло более 2 тысяч человек. Хотя руководство Megaupload знало об этом, оно не удалило 39 фильмов со своих серверов. Правительство посчитало, такое решение администрации подтверждением того, что ее сервис используется для пиратского распространения контента.

Роткен называет обвинения правительства просто бессмысленными. Если бы компания удалила все фильмы со своих серверов, то она бы напрямую нарушила требования о неразглашении тайны, которые были указаны в ордере на обыск NinjaVideo. Прокурор и обвинители пока никак не прокомментировали эти данные.

Отметим, что задолго до того, как началось расследование над NinjaVideo, Дотком имел все основания опасаться, что США может заинтересоваться его деятельностью. В июле 2010 года сайт TorrentFreak опубликовал заметку о недавних арестах, осуществленных в рамках программы Министерства национальной безопасности США.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru