


Республиканцы выступили против инициативы Обамы

Сенаторы США отказались принять Cybersecurity Act 2012

Сенат США в очередной раз отклонил Cybersecurity Act 2012 (CSA2012). Результаты голосования составили 51 к 47.


Администрация президента Обамы не готова полностью списывать со счетов законопроект и собираеся использовать все имеющиеся в ее распоряжении средства для обеспечения прохождения этого закона. Возможно, администрация даже прибегнет к тому, что представит CSA2012 в виде указа президента, что автоматически сделает свод правил законом. На таком решении вопроса настаивает координатор по вопросам кибербезопасности в Белом Доме Майкл Дэниэл.

По его мнению, без адекватного законодательства США попросту не сможет ничего противопоставить опасностям, которые угрожают стране в киберпространстве. Напомним, что в прошлом месяце министр обороны Леон Панетта заявил, что кибер-атаки могут нанести стране такие же разрушения, как и теракты 11 сентября.

Тем временем эксперты говорят, что нежелание сенаторов принять акт является лишь демонстрацией силы, призванной показать новоизбранному президенту, кто на самом деле хозяйничает в стране. Руководитель государства неоднократно выражал всестороннюю поддержку этого закона, который бы обеспечил более надежную защиту важных систем, контролирующих водоснабжение, финансовые организации, транспорт и электрические сети.

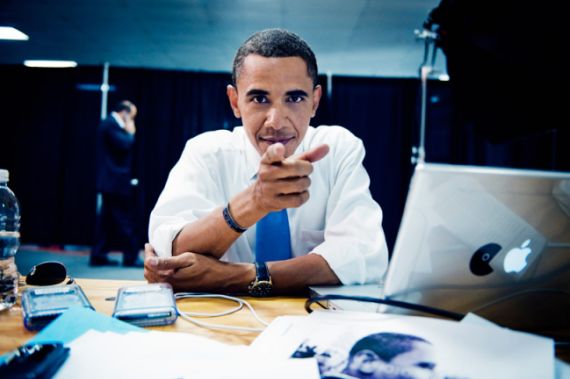
Президент Обама за компьютером.

Обама подчеркивал, что непринятие закона является высшей формой безответственности, так как это оставляет лазейку для хакеров и взломщиков. Его слова подтверждает сенатор Дайан Феинстайн, которая уверяет, что кибертакати становятся более частыми, изощренными и опасными.

Хотя билль так и не был принят, Сенат как нельзя близко подошел к одобрению закона по контролю над кибернетической безопасностью за долгие годы. Напомним, что республиканцы впервые заблокировали законопроект в августе, опасаясь, что это попросту затормозить развитие промышленности.

Особенным противником законодательства оказалась американская Торговая палата. По мнению его представителей, билль оказывает огромное давление на бизнес для внедрения систем защиты от взлома.

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru