


Взломщик из Нидерландов вымагал у разработчиков деньги

Хакера могут приговорить к 7 годам тюрьмы за взлом игры

24-летнему гражданину Нидерландов Анилу Кхеде угрожает 7-летнее заключение. Если федеральные присяжные признают его виновным во взломе и вымагательстве, которые он проводил в бесплатной текстовой многопользовательской игре Outwar.


Как сообщает Seacoast Online, Кхеда и несколько других обвиняемых неоднократно взламывали сервера Outwar, из-за чего игра простаивала на протяжении двух недель за период в девять месяцев. Из-за этого, по словам разработчиков, компания Rampid Interactive потеряла почти $100 тысяч доходов, а также не смогла получить выплаты, осуществить платежи за хостинг. Вообще, по мнению экспертов, эти атаки крайне негативно отразились на всем будущем бизнеса фирмы. Хакеры также блокировали некоторые учетные записи и присваивали себе внутри-игровые очки.

Список обвинений Кхеде и его соратников не ограничивается банальными махинациями. По словам юристов, хакер с товарищами украли исходный код Outwar и использовали его для создания конкурирующего игрового продукта под названием Outcraft. Представленный клон сумел набрать пользовательскую базу в размере 10 тысяч человек, что в 75 раз меньше, чем существующая абонентская база Outwar. Тем не менее, на своем побочном проекте хакеры смогли зарабатывать до 10 тысяч долларов в месяц.

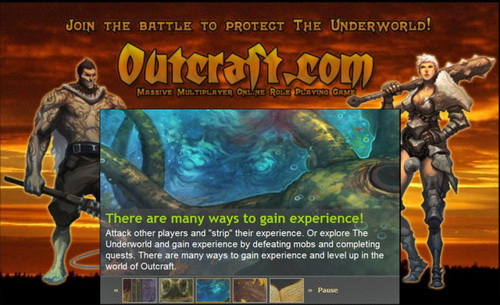
Страница игры Outcraft.

В официальном обвинении фигурируют электронные письма, которыми Кхеда обменивался с разработчиками Outwar в 2007-2008 годах. В этих сообщениях, адресованных Rampid Interactive, Кхеда угрожал взломать сервера игры вновь, если компания не восстановит его заблокированную учетную запись или не выплатит ему дополнительно $1500. Отметим, что именно из-за этих угроз деятельностью хакера заинтересовались агенты ФБР.

Один из соучастников преступления и соратник Кхеды фигурирует в сообщениях под никами Pimpster и xPimpster1337. По словам обвинения, этот человек еще не совершеннолетний и проживает в Великобритании. Его деятельность не рассматривалась во время проведения следствия.

Исходя из сложившейся ситуации Кхеда могут приговорить к пяти годам в тюрьме по обвинениями во взломе и еще на два года по обвинениям в вымогательстве. Когда над хакером будет проводиться суд в официальных источниках не сообщается.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru