


Взломаны компьютеры

В Баку взломали компьютеры помощников Еврокомиссара

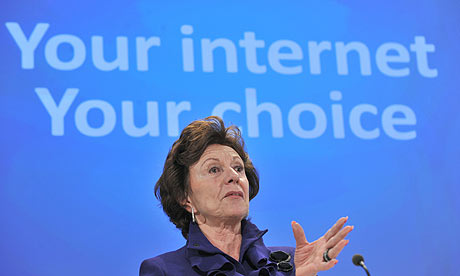
Ноутбуки, которые принадлежат членам Европейской комиссии, были взломаны во время посещения чиновниками правительственной конференции в Азербайджане. Об атаке рассказала Еврокомиссар Нелли Кроес, опубликовав соответствующий пост в блоге, после посещения Internet Governance Forum (IGF) в Баку.

О том, что компьютеры оказались под угрозой взлома политики узнали из-за предупреждения системы компьютерной безопасности Apple. Представители Азербайджана сказали, что они рассмотрят официальную жалобу.

В блоге госпожа Кроес сказала, что она сомневалась в целесообразности своей поездки в Баку, так как в стране своеобразно трактуют права человека. В итоге ее убедили поехать, так как конференция IGF могла бы стать катализатором изменений в стране. Кроме того, президент Азербайджана пообещал Еврокомиссару встречу с политическими заключенными.

Нелли Кроес.

IGF – это огромный семинар, который поддерживает ЕС. Во время встречи обсуждают будущее интернет-политики, технологий и другие вопросы связанные с безопасностью во всемирной сети. Вопреки заверениям президента, Кроес так и не встретилась с заключенными во время своего визита в страну. К тому же она сказала, что на интернет-конференции угрожали активистам, а у советников взломали ноутбуки. «Никакой открытости», – сетует управляющий.

Хакерская атака на два ноутбука, принадлежащую помощникам Кроес, произошла в то время, когда  компьютеры находились в отеле Баку. Об этом сообщил пресс-секретарь Европейской Комиссии Райан Хирс.

«Предполагаю, что это была какая-то слежка», – заявил Хирс в интервью AP. «Компьютеры пройдут через судебную экспертизу, чтобы выяснить, какую информацию из них могли похитить».

Хирс благоразумно отказывается комментировать, кто же именно мог стоять за этими атаками.

Представитель президента Азербайджана заявил, что местные правоохранительные органы, а также руководство отеля, где останавливалась госпожа Хирс со свитой, «решает вопрос». Пока власти не обнаружили никаких фактов, которые бы свидетельствовали о взломе.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru