



Опробована эффективная DoS-атака IPv6 RA пакетам

Опробована эффективная DoS-атака IPv6 RA пакетам

Опробована эффективная DoS-атака IPv6 RA пакетам

 Американский хакер Сэм Боун (Sam Bowne) опубликовал инструкцию по осуществлению более эффективной атаки типа IPv6 Router Advertisement. Эта атака осуществляется с помощью модулей flood_router6 и flood_router26 в наборе THC-IPv6, входит также в состав Backtrack.

THC-IPv6 использует врождённые слабости протоколов IPv6 и ICMP6, создавая серьёзную нагрузку на компьютере жертвы. Суть атаки заключается отправке множества Router Advertisement (RA) сообщений по локальной сети, что приводит к отказу в обслуживании на целевой системе. Атака эффективна против систем Windows и Macintosh, а также против других ОС. Демонстрацию атаки см. на видео.

В стандарте IPv6 сообщения Router Advertisement используются для передачи информации о настройках сети между устройствами IPv6. В сообщении может содержаться информация о сетевом префиксе, адресе шлюза, адресах рекурсивных DNS серверов, MTU и множестве других параметров. Эта информация передаётся в виде пакетов ICMP6, сообщает xakep.ru.

Сэм Боун смог значительно усовершенствовать программу flood_router26, так что теперь ICMP6-пакеты создают значительно бóльшую нагрузку на систему, чем раньше. В частности, последняя версия OS X падает в течение нескольких секунд, а Server 2012 перезагружается. Боун допускает, что эту атакую можно использовать для написания опасных эксплойтов, в том числе с удалённым исполнением кода.

Предыдущая версия flood_router6, представленная в прошлом году, чрезвычайно эффективна против компьютеров под Windows. С единственной машины можно вывести из строя десятки машин в локальной сети.

Защититься от подобных атак можно несколькими способами: или отключив IPv6, или отключив функцию Router Discovery.

netsh interface ipv6 set interface "Local Area Connection" routerdiscovery=disabled

Настройки файрвола или использование RA Guard не дают полной защиты.

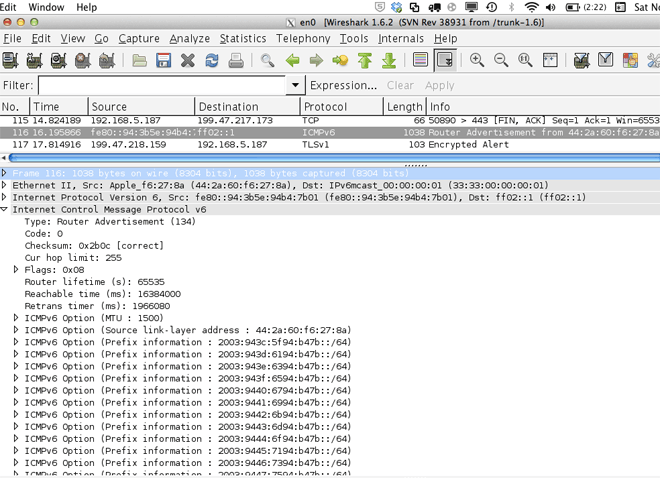
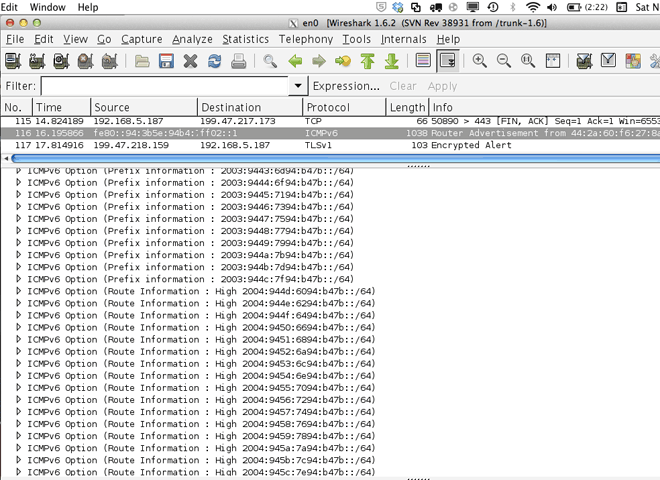
Содержимое вредоносного ICMP6-пакета, одного из тех, которые генерирует модуль flood_router26, показано на двух скриншотах.


Подпишитесь на новости

Яндекс выпустил систему контроля безопасности корпоративного ИИ

Yandex B2B Tech выводит на рынок AI-SPM — инструмент для непрерывной оценки защищённости корпоративных ИИ-систем. Решение должно находить опасные настройки, избыточные полномочия и доступ моделей к конфиденциальным данным до того, как этим заинтересуются уже не аудиторы, а атакующие.

О запуске рассказал «Ведомостям» генеральный директор Yandex Cloud Григорий Атрепьев.

По его словам, постоянный автоматизированный контроль становится необходимостью по мере распространения ИИ в корпоративной инфраструктуре.

AI-SPM связывает в единую карту модели, наборы данных, серверы, права доступа и обнаруженные уязвимости. Система проверяет безопасность на разных этапах жизненного цикла ИИ, выявляет риски и предлагает меры защиты.

Например, она может предупредить об угрозе подмены обучающих данных, чрезмерных правах пользователя или возможности добраться до модели через специально подготовленный запрос.

При этом AI-SPM — скорее диспетчер защищённости, чем железный купол. Такие платформы непрерывно обследуют инфраструктуру и объясняют, где администраторы оставили дверь приоткрытой, но сами по себе не блокируют большинство атак. Для фильтрации запросов, предотвращения утечек и защиты от инъекций в промпт нужны отдельные средства.

Мировой рынок решений для защиты ИИ, по приведённой Атрепьевым оценке, вырастет с $2,8 млрд в 2026 году до $4,8 млрд в 2027-м. Российский сегмент пока только формируется: Yandex Cloud оценивает его объём в 1-4 млрд рублей по итогам 2026 года и допускает рост до 11–30 млрд рублей к 2029–2030 годам.

Основными заказчиками подобных продуктов станут банки, промышленные компании, ретейлеры, телеком-операторы, технологический бизнес и госструктуры.

RSS: Новости на портале Anti-Malware.ru