



Опробована эффективная DoS-атака IPv6 RA пакетам

Опробована эффективная DoS-атака IPv6 RA пакетам

Опробована эффективная DoS-атака IPv6 RA пакетам

 Американский хакер Сэм Боун (Sam Bowne) опубликовал инструкцию по осуществлению более эффективной атаки типа IPv6 Router Advertisement. Эта атака осуществляется с помощью модулей flood_router6 и flood_router26 в наборе THC-IPv6, входит также в состав Backtrack.

THC-IPv6 использует врождённые слабости протоколов IPv6 и ICMP6, создавая серьёзную нагрузку на компьютере жертвы. Суть атаки заключается отправке множества Router Advertisement (RA) сообщений по локальной сети, что приводит к отказу в обслуживании на целевой системе. Атака эффективна против систем Windows и Macintosh, а также против других ОС. Демонстрацию атаки см. на видео.

В стандарте IPv6 сообщения Router Advertisement используются для передачи информации о настройках сети между устройствами IPv6. В сообщении может содержаться информация о сетевом префиксе, адресе шлюза, адресах рекурсивных DNS серверов, MTU и множестве других параметров. Эта информация передаётся в виде пакетов ICMP6, сообщает xakep.ru.

Сэм Боун смог значительно усовершенствовать программу flood_router26, так что теперь ICMP6-пакеты создают значительно бóльшую нагрузку на систему, чем раньше. В частности, последняя версия OS X падает в течение нескольких секунд, а Server 2012 перезагружается. Боун допускает, что эту атакую можно использовать для написания опасных эксплойтов, в том числе с удалённым исполнением кода.

Предыдущая версия flood_router6, представленная в прошлом году, чрезвычайно эффективна против компьютеров под Windows. С единственной машины можно вывести из строя десятки машин в локальной сети.

Защититься от подобных атак можно несколькими способами: или отключив IPv6, или отключив функцию Router Discovery.

netsh interface ipv6 set interface "Local Area Connection" routerdiscovery=disabled

Настройки файрвола или использование RA Guard не дают полной защиты.

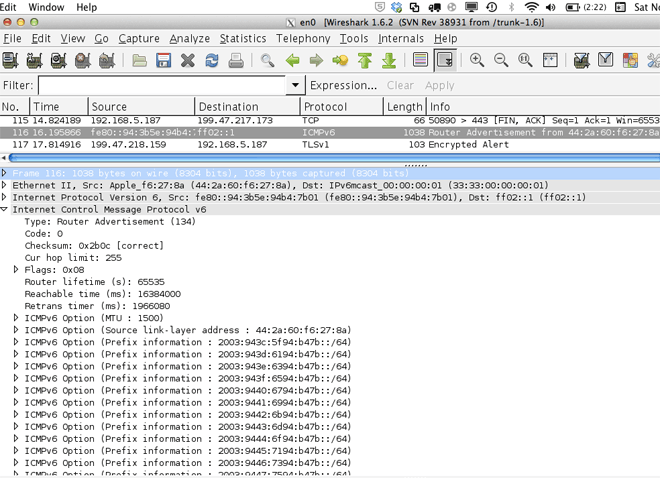
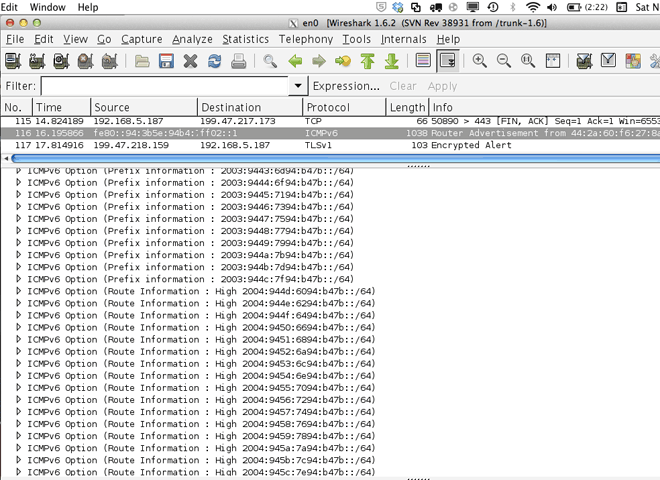
Содержимое вредоносного ICMP6-пакета, одного из тех, которые генерирует модуль flood_router26, показано на двух скриншотах.


Подпишитесь на новости

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru