


Корпорации замалчивают компьютерные взломы

Взлом Coca-Cola вскрыл опасную практику современных корпораций

Bloomberg раскрыл весьма интересные подробности из жизни крупнейшей корпорации США. Оказывается, в марте 2009 года представители ФБР обратились к менеджерам Coca-Cola, рассказав им весьма неприятные новости, которые для многих остались тайной.


Оказалось, что хакеры взломали компьютерную систему компании и крали файлы, имеющие непосредственное отношение к предполагаемой покупке China Huiyuan Juice Group за $2.4 млрд. Об этом сообщают инсайдеры, близкие к компании, проводившей внутреннюю документацию взлома. Сделка с Huiyuan расстроилась через три дня. Coca-Cola никогда публично не рассказывала о потере информации Huiyuan.

Сейчас цифровые взломщики все чаще пытаются заполучить информацию о больших сделках: от слияний и поглощений до формирования совместных предприятий и заключения долгосрочных соглашений. Компании, подвергнувшиеся нападению, обычно просто скрывают информацию о взломе от публики, на что жалуются правительственные чиновники и компании, занимающиеся защитой информации.

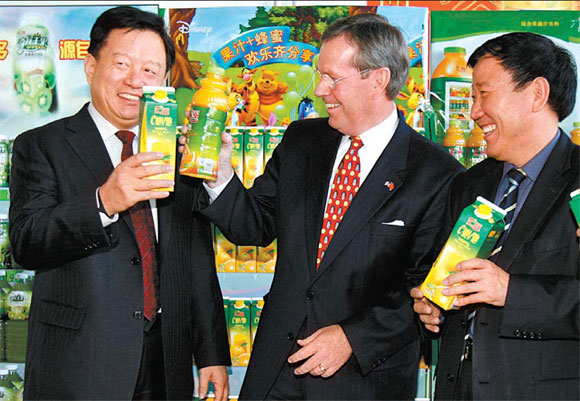
Секретарь по вопросам здравоохранения США Майкл Левит пьет сок вместе с зам-министра Управления стандартами качества Китая и Жу Ксинли – председателям China Huiyuan Juice Group.

Они опасаются, что кражи меняют расстановку сил на поле боя, ставят компании в неудобное положение, влияют на деловые переговоры, в то время как инвесторы остаются в полном неведении.

«Акционеры не имеют ни малейшего понятия о том, что происходит», – говорит Джейкоб Олкотт – бывший советник по кибер-безопасности Конгресса США. «Компании сегодня практически не дают информации о таких событиях».

Комиссия по ценным бумагам и биржевым операциям в США постановила в прошлом году, что компании должны сообщать о любых материальных потерях от подобных атак, включая любую информацию, которая может показаться инвестору интересной.

Тем не менее, ни одна компания публично не раскрыла факты взлома и кражи важной информации посредством компьютерного взлома. Некоторые компании считают, что обнародование подобных данных может попросту разрушить их репутацию, негативно отразиться на курсе акций. Об этом говорят многие менеджеры, занимающиеся защитой информации. Эксперты склонны полагать, что обнародование такой информации может нанести больше вреда, чем принести пользы, что подтверждает Майкл Оберлаендер, работавший менеджером по информационной безопасности в разных компаниях из США и Германии.

Опасность подобных взломов в том, что об украденной информации, собственно как и о самой краже известно чрезвычайно мало. Никто не в курсе, как эту информацию можно использовать. Из-за этого никто толком не может оценить, сколько денег было потеряно при взломе.

Невзирая на $60 млрд инвестиций в защитные системы, сделанные корпорациями и правительством, хакеры продолжают их обманывать. Показательна история с Coca-Cola. Хакеры рылись во всех файлах компании, включая внутренние e-mail и сервера, рабочие станции. Они полностью получали удаленный доступ ко всем машинам на протяжении целого месяца.

раскрыл весьма интересные подробности из жизни крупнейшей корпорации США. Оказывается, в марте 2009 года представители ФБР обратились к менеджерам Coca-Cola, рассказав им весьма неприятные новости, которые для многих остались тайной.

" />

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru