


Кибермошенники пугают своих жертв хакерами Anonymous

Кибермошенники пугают своих жертв хакерами Anonymous


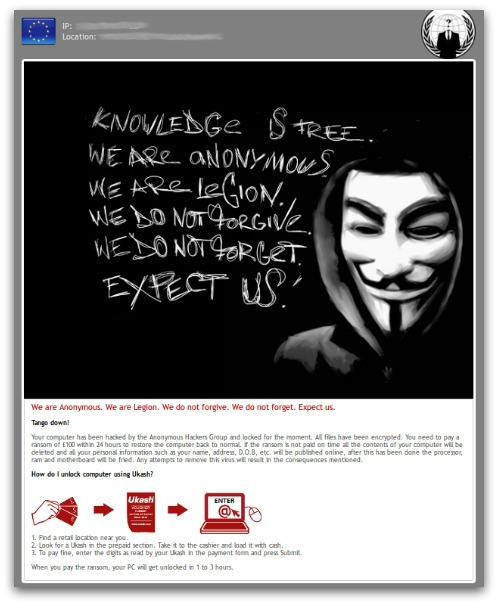
Новая версия вредоносной программы Reveton, требующая у пользователей инфицированных компьютеров заплатить выкуп, угрожает стереть всю информацию, имеющуюся на инфицированном компьютере. Так же интересен тот факт, что данная версия Reveton якобы создана членами хакерской группировки Anonymous.


В сообщении, которое выдает вредоносная программа, говорится о том, что в случае, если жертва не заплатит £100 через электронную систему онлайн-платежей Ukash, то вся информация, хранящаяся на инфицированном компьютере, будет уничтожена, а персональные данные: имя, адрес, дата рождения и т.д., будут выложены в Интернет. Хотя и утверждается, что программу создали члены Anonymous, однако, как утверждают специалисты компании F-Secure, Anonymous не причастны к созданию данного вредоноса. Все указывает на то, что создатели программы просто решили проявить креативность и запугать своих жертв не полицией и другими госструктурами, как это часто бывает в программах подобного рода, а хакерами. При этом создатели вредоноса, скорее всего, рассчитывали запугать интернет-пользователей, плохо осведомленных о деятельности Anonymous.

Как утверждают эксперты, то, что вредоносная программа требует выкуп в английских фунтах, свидетельствует о том, что создавший ее злоумышленник, скорее всего, находится на территории Великобритании. Хотя некоторые специалисты склоняются к мысли, что валюта, в которой вредонос требует выкуп, может изменяться в зависимости от языковых настроек операционной системы инфицированного компьютера. В остальном текст сообщения, выдаваемый вредоносной программой, является абсолютно стандартным для программ подобного рода. Жертвам предлагается заплатить выкуп посредством системы Ukash после чего в течение 1-3 часов их компьютер будет разблокирован.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru