

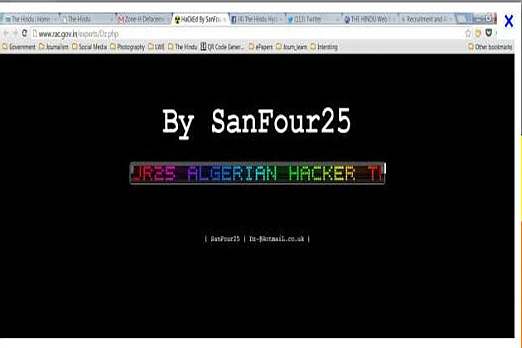

Алжирские хакеры атаковали сайты правительства Индии

Алжирские хакеры атаковали сайты правительства Индии

 Члены алжирской хакерской группировки SanFour25 взломали и вывели из строя целый ряд официальных сайтов госорганов Индии. В частности, пострадали сайты Организации оборонных исследований и разработок (Defence Research and Development Organisation, DRDO), сайт полицейского управления штата Западная Бенгалия.

А также сайт Министерства градостроительства (Ministry of Urban Development), сайт Совета помощи в проведении научных исследований в области биотехнологий (Biotechnology Industry Research Assistance Counci) и сайт Совета по реабилитации (Rehabilitation Council of India). Хакеры также взломали сайт советника премьер-министра Индии по вопросам общественной информации, инфраструктуры и инноваций. По данным издания Business Line, доступ к некоторым из вышеуказанных сайтов отсутствовал более 9 часов.Экспертыутверждают, что хакерам удалось получить доступ к главному серверу. После чего злоумышленники внесли изменения в корневые файлы вышеуказанных сайтов. При этом эксперты отмечают, что имея доступ к корневым файлам, хакеры могли выкрасть практически любую информацию с данных сайтов.


Представители правительства Индии в целом подтвердили факт подозрительной и нежелательной активности на вышеуказанных вебсайтах, подтвердив, что именно в результате этой активности вышеуказанные сайты были на несколько часов выведены из строя. При этом было объявлено, что информация, содержащаяся на данных сайтах, не являлась конфиденциальной, а работа самих сайтов была восстановлена после штатной проверке.

Следует отметить, что это первый случай атаки алжирских хакеров на индийские сайты. До этого случая они главным образом выбирали себе жертв в израильском сегменте сети Интернет.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru