


W32.Phopifas собрал более 2.5 миллиона кликов, используя Skype

W32.Phopifas собрал более 2.5 миллиона кликов, используя Skype

Корпорация Symantec сообщает об обнаружении угрозы, основанной на методах социальной инженерии и осуществляемой посредством Skype и других программ мгновенного обмена сообщениями. Атака началась 29 сентября, и программа уже успела ввести в заблуждение более 2,5 миллионов пользователей. Российским жертвам приходило сообщение от пользователя из их списка контактов с таким текстом: «это новый аватар вашего профиля?)) (адрес страницы).


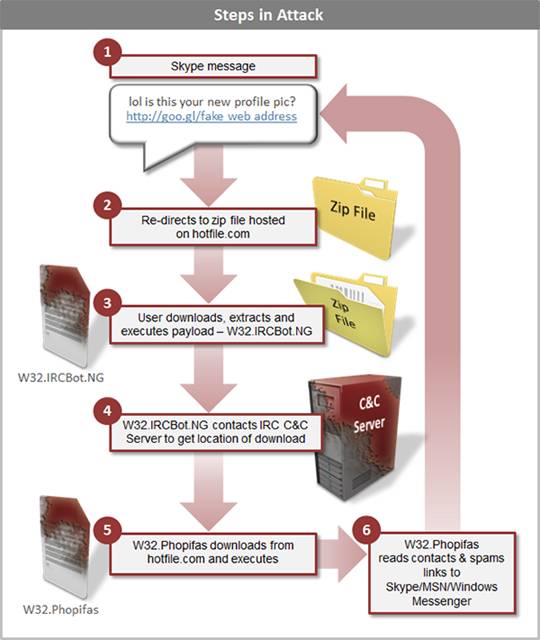
В ходе атаки при помощи программ мгновенного обмена сообщениями рассылаются ссылки на вредоносное ПО. Ниже приведена схема, на которой пошагово отражен сценарий атаки:


Рисунок 1. Сценарий атаки 


Когда жертва кликает по ссылке goo.gl, происходит переадресация на файлообменник Hotfile.com, где пользователю предлагается скачать zip-архив, содержащий вредоносную программу W32.IRCBot.NG, маскирующуюся под обычный файл. После того, как жертва распакует и запустит файл, вредоносная программа устанавливает контакт с IRC-каналом, от которого начинает получать команды.

В ходе расследования специалисты Symantec наблюдали, как вирусу было приказано скачать с hotfile.com и запустить еще один файл. Во всех проведённых тестах этим файлом оказывался W32.Phopifas, однако есть вероятность того, что в зависимости от географического местоположения жертвы скачиваемое вредоносное ПО может быть различным. Анализ W32.Phopifas показал, что угроза ответственна за отправку мгновенных сообщений более чем на 30 языках мира, при этом её следы всегда приводят к W32.IRCBot.NG.

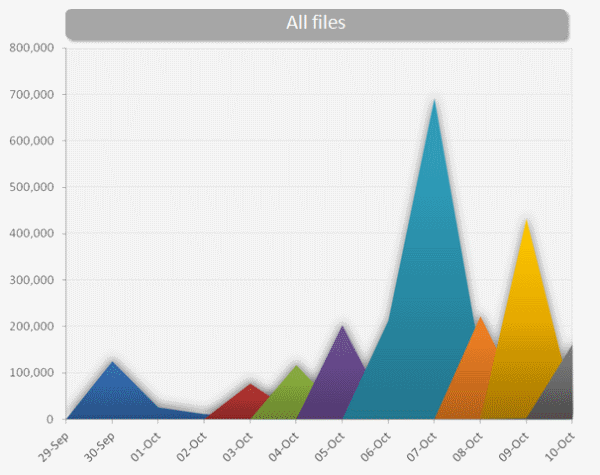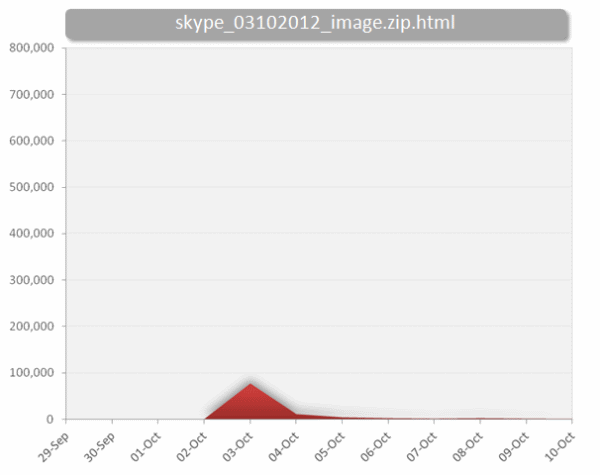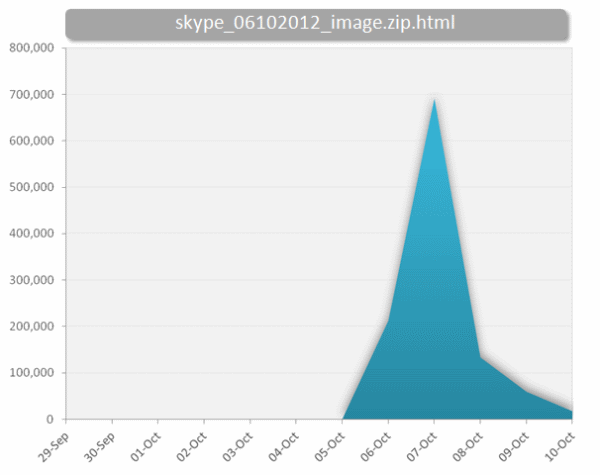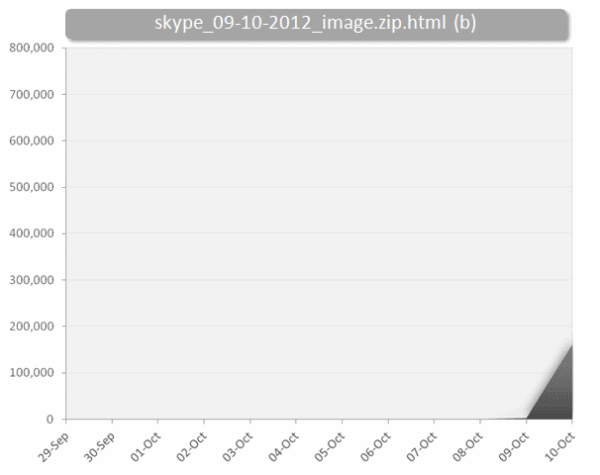
Поскольку в своей преступной схеме злоумышленники используют сервис сокращения URL-адресов goo.gl, Symantec может следить за статистикой переходов по этим ссылкам. На данный момент экспертам удалось идентифицировать 8 разных URL-адресов, используемых W32.Phopifas, и получить статистику обращений к каждому из них. График ниже отражает частоту обращений к каждому из адресов, а также имя связанного с ним zip-архива с вредоносной программой. Имя архива также содержит дату начала использования данной ссылки в рамках рассматриваемой W32.Phopifa-атаки.


Рисунок 2. Статистика переходов по ссылкам злоумышленников


И хотя по этим цифрам сложно судить о количестве пользователей, которые скачали, распаковали и установили вредоносное ПО, эти цифры показывают, насколько уязвимы пользователи программ мгновенного обмена сообщениями перед простыми психологическими уловками.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru