


W32.Phopifas собрал более 2.5 миллиона кликов, используя Skype

W32.Phopifas собрал более 2.5 миллиона кликов, используя Skype

Корпорация Symantec сообщает об обнаружении угрозы, основанной на методах социальной инженерии и осуществляемой посредством Skype и других программ мгновенного обмена сообщениями. Атака началась 29 сентября, и программа уже успела ввести в заблуждение более 2,5 миллионов пользователей. Российским жертвам приходило сообщение от пользователя из их списка контактов с таким текстом: «это новый аватар вашего профиля?)) (адрес страницы).


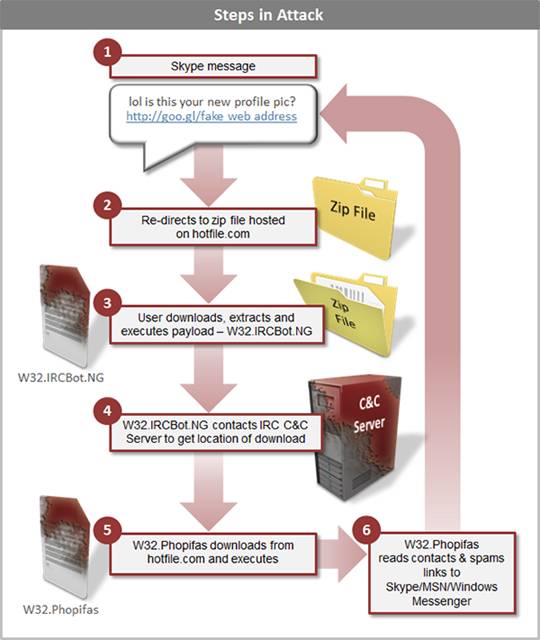
В ходе атаки при помощи программ мгновенного обмена сообщениями рассылаются ссылки на вредоносное ПО. Ниже приведена схема, на которой пошагово отражен сценарий атаки:


Рисунок 1. Сценарий атаки 


Когда жертва кликает по ссылке goo.gl, происходит переадресация на файлообменник Hotfile.com, где пользователю предлагается скачать zip-архив, содержащий вредоносную программу W32.IRCBot.NG, маскирующуюся под обычный файл. После того, как жертва распакует и запустит файл, вредоносная программа устанавливает контакт с IRC-каналом, от которого начинает получать команды.

В ходе расследования специалисты Symantec наблюдали, как вирусу было приказано скачать с hotfile.com и запустить еще один файл. Во всех проведённых тестах этим файлом оказывался W32.Phopifas, однако есть вероятность того, что в зависимости от географического местоположения жертвы скачиваемое вредоносное ПО может быть различным. Анализ W32.Phopifas показал, что угроза ответственна за отправку мгновенных сообщений более чем на 30 языках мира, при этом её следы всегда приводят к W32.IRCBot.NG.

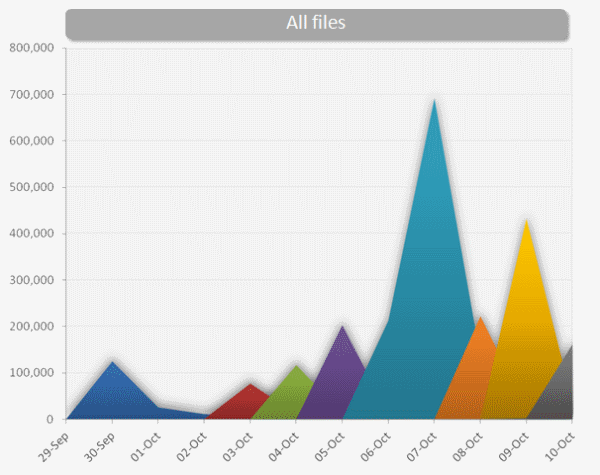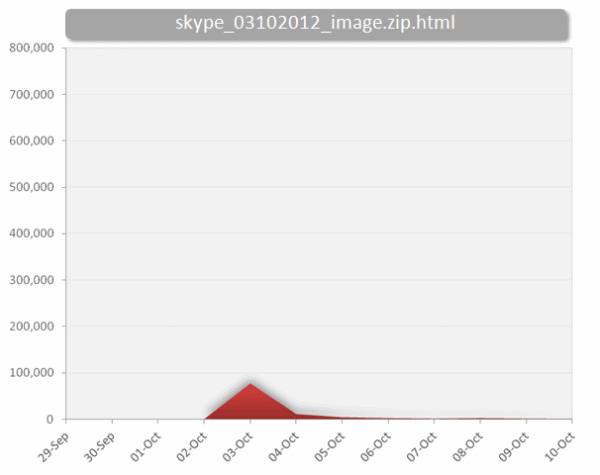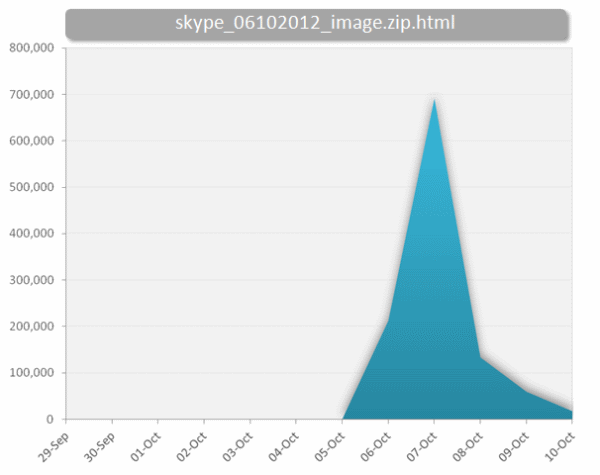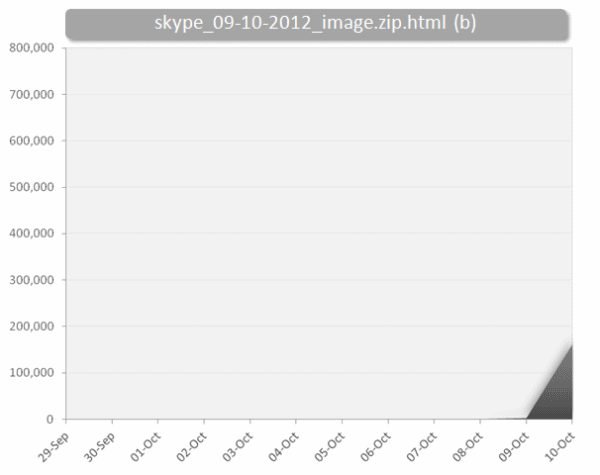
Поскольку в своей преступной схеме злоумышленники используют сервис сокращения URL-адресов goo.gl, Symantec может следить за статистикой переходов по этим ссылкам. На данный момент экспертам удалось идентифицировать 8 разных URL-адресов, используемых W32.Phopifas, и получить статистику обращений к каждому из них. График ниже отражает частоту обращений к каждому из адресов, а также имя связанного с ним zip-архива с вредоносной программой. Имя архива также содержит дату начала использования данной ссылки в рамках рассматриваемой W32.Phopifa-атаки.


Рисунок 2. Статистика переходов по ссылкам злоумышленников


И хотя по этим цифрам сложно судить о количестве пользователей, которые скачали, распаковали и установили вредоносное ПО, эти цифры показывают, насколько уязвимы пользователи программ мгновенного обмена сообщениями перед простыми психологическими уловками.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru