


Mega перекладывает ответственность за файлы на пользователей

Анонсирован духовный наследник Megaupload

Новый сервис должен начать свою работу в январе 2013 года, полостью заменив скандальное файловое хранилище, вызвавшее возмущение американских прокуроров.


Об этом прессе рассказал Ким Дотком (Kim Dotcom) – основатель Megaupload. По его словам, новый продукт должен обойти американские законы, благодаря которым разработчика уже обвинили в вымогательстве, отмывании денег и сетевом пиратстве (ущерб оценивают в £175 млн).

Его новый сетевой сервис должен предоставить пользователям прямой контроль и ответственность за размещаемыми в Интернете файлами. В официальном тизер-видео нового проекта сам сайт называют Megabox.

Dotcom уверяет, что Mega начнет свою работу в январе 2013 – как раз перед тем, как он предстанет перед судом Новой Зеландии в слушанье об экстрадиции в США, где его и обвиняют в связи с деятельностью Megaupload. Новый сайт не будет полагаться на услуги компаний, расположенных в США, чтобы избежать проблем.

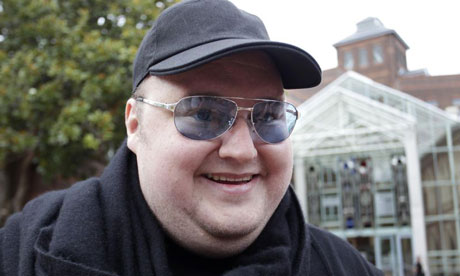
Основатель Mega - Ким Дотком.

Напомним, что американское правительство обвиняет Megaupload, некогда один из самых популярных сайтов в сети, был напрямую ответственен в загрузке нелегального контента на сайт. Дотком повторяет, что новой Mega американские власти не смогут угрожать, так как портал не будет нарушать американские законы.

Напомним, что Megaupload был успешно закрыт в январе 2012 года, когда парочка вертолетов с полицейскими приземлились возле роскошного особняка Доткома вблизи Оукленда. Правоохронительные органы заполучили его компьютеры и другие доказательства, по просьбе американских властей.

Пользователи новой версии Mega смогут загружать, хранить и делиться фотографиями, текстовыми файлами, музыкой и фильмами, зашифровывать эти файлы и получать к ним доступ с помощью уникальных ключей. Дешифраторы будут находиться в руках пользователей, а не в руках администрации сайта, что по идее должно снять с них юридическую ответственность.

Введение системы шифрование – главная реформа, которая и отличает Mega от Megaupload. Операторы компании не будут иметь прямого доступа к файлам, а значит, они получат иммунитет к юридическому преследованию по вопросам нарушения прав интеллектуальной собственности.

Теперь заботиться о предотвращении нелегального распространения контента должен думать сам пользователь. Владельцы прав на определенные продукты имеют право удалить файл из хранилища, если согласятся не обвинять ни в чем администрацию ресурса.

Само интересное, что анонс нового сайта даже отложили на час, что было вызвано огромным наплывом пользователей на Mega. Сотрудники сайта уверяют, что большая часть трафика была сгенерирована американскими властями, в частности ФБР.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru