


Mega перекладывает ответственность за файлы на пользователей

Анонсирован духовный наследник Megaupload

Новый сервис должен начать свою работу в январе 2013 года, полостью заменив скандальное файловое хранилище, вызвавшее возмущение американских прокуроров.


Об этом прессе рассказал Ким Дотком (Kim Dotcom) – основатель Megaupload. По его словам, новый продукт должен обойти американские законы, благодаря которым разработчика уже обвинили в вымогательстве, отмывании денег и сетевом пиратстве (ущерб оценивают в £175 млн).

Его новый сетевой сервис должен предоставить пользователям прямой контроль и ответственность за размещаемыми в Интернете файлами. В официальном тизер-видео нового проекта сам сайт называют Megabox.

Dotcom уверяет, что Mega начнет свою работу в январе 2013 – как раз перед тем, как он предстанет перед судом Новой Зеландии в слушанье об экстрадиции в США, где его и обвиняют в связи с деятельностью Megaupload. Новый сайт не будет полагаться на услуги компаний, расположенных в США, чтобы избежать проблем.

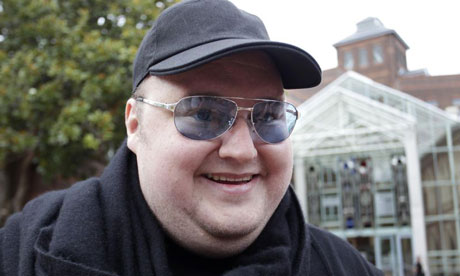
Основатель Mega - Ким Дотком.

Напомним, что американское правительство обвиняет Megaupload, некогда один из самых популярных сайтов в сети, был напрямую ответственен в загрузке нелегального контента на сайт. Дотком повторяет, что новой Mega американские власти не смогут угрожать, так как портал не будет нарушать американские законы.

Напомним, что Megaupload был успешно закрыт в январе 2012 года, когда парочка вертолетов с полицейскими приземлились возле роскошного особняка Доткома вблизи Оукленда. Правоохронительные органы заполучили его компьютеры и другие доказательства, по просьбе американских властей.

Пользователи новой версии Mega смогут загружать, хранить и делиться фотографиями, текстовыми файлами, музыкой и фильмами, зашифровывать эти файлы и получать к ним доступ с помощью уникальных ключей. Дешифраторы будут находиться в руках пользователей, а не в руках администрации сайта, что по идее должно снять с них юридическую ответственность.

Введение системы шифрование – главная реформа, которая и отличает Mega от Megaupload. Операторы компании не будут иметь прямого доступа к файлам, а значит, они получат иммунитет к юридическому преследованию по вопросам нарушения прав интеллектуальной собственности.

Теперь заботиться о предотвращении нелегального распространения контента должен думать сам пользователь. Владельцы прав на определенные продукты имеют право удалить файл из хранилища, если согласятся не обвинять ни в чем администрацию ресурса.

Само интересное, что анонс нового сайта даже отложили на час, что было вызвано огромным наплывом пользователей на Mega. Сотрудники сайта уверяют, что большая часть трафика была сгенерирована американскими властями, в частности ФБР.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru