


Mega перекладывает ответственность за файлы на пользователей

Анонсирован духовный наследник Megaupload

Новый сервис должен начать свою работу в январе 2013 года, полостью заменив скандальное файловое хранилище, вызвавшее возмущение американских прокуроров.


Об этом прессе рассказал Ким Дотком (Kim Dotcom) – основатель Megaupload. По его словам, новый продукт должен обойти американские законы, благодаря которым разработчика уже обвинили в вымогательстве, отмывании денег и сетевом пиратстве (ущерб оценивают в £175 млн).

Его новый сетевой сервис должен предоставить пользователям прямой контроль и ответственность за размещаемыми в Интернете файлами. В официальном тизер-видео нового проекта сам сайт называют Megabox.

Dotcom уверяет, что Mega начнет свою работу в январе 2013 – как раз перед тем, как он предстанет перед судом Новой Зеландии в слушанье об экстрадиции в США, где его и обвиняют в связи с деятельностью Megaupload. Новый сайт не будет полагаться на услуги компаний, расположенных в США, чтобы избежать проблем.

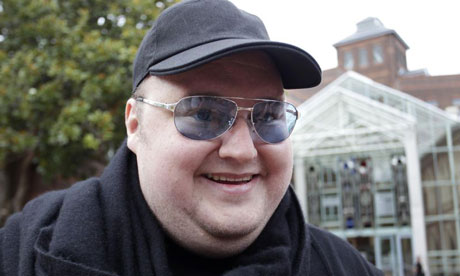
Основатель Mega - Ким Дотком.

Напомним, что американское правительство обвиняет Megaupload, некогда один из самых популярных сайтов в сети, был напрямую ответственен в загрузке нелегального контента на сайт. Дотком повторяет, что новой Mega американские власти не смогут угрожать, так как портал не будет нарушать американские законы.

Напомним, что Megaupload был успешно закрыт в январе 2012 года, когда парочка вертолетов с полицейскими приземлились возле роскошного особняка Доткома вблизи Оукленда. Правоохронительные органы заполучили его компьютеры и другие доказательства, по просьбе американских властей.

Пользователи новой версии Mega смогут загружать, хранить и делиться фотографиями, текстовыми файлами, музыкой и фильмами, зашифровывать эти файлы и получать к ним доступ с помощью уникальных ключей. Дешифраторы будут находиться в руках пользователей, а не в руках администрации сайта, что по идее должно снять с них юридическую ответственность.

Введение системы шифрование – главная реформа, которая и отличает Mega от Megaupload. Операторы компании не будут иметь прямого доступа к файлам, а значит, они получат иммунитет к юридическому преследованию по вопросам нарушения прав интеллектуальной собственности.

Теперь заботиться о предотвращении нелегального распространения контента должен думать сам пользователь. Владельцы прав на определенные продукты имеют право удалить файл из хранилища, если согласятся не обвинять ни в чем администрацию ресурса.

Само интересное, что анонс нового сайта даже отложили на час, что было вызвано огромным наплывом пользователей на Mega. Сотрудники сайта уверяют, что большая часть трафика была сгенерирована американскими властями, в частности ФБР.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru