В настоящее время большинство атак через Интернет осуществляется с помощью эксплойтов. Залог их успешного действия – наличие уязвимостей в популярных программах, таких как операционные системы, браузеры, офисные пакеты, музыкальные проигрыватели и т.д., которые используются как «дыры» для проникновения зловредов в ПК пользователей.
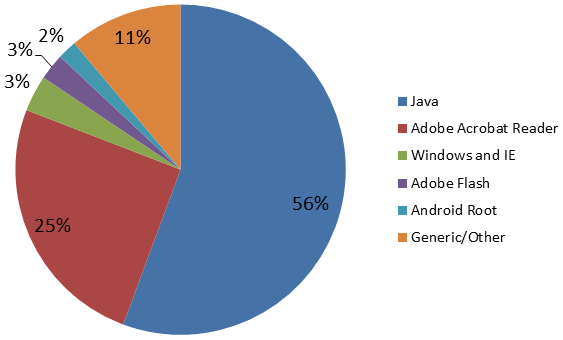
«Лаборатория Касперского» выявила пять основных типов уязвимых приложений, на которые нацелены эксплойты. По результатам исследования вирусной активности в третьем квартале 2012 года, более чем в 50% атак были использованы бреши в Java. Обновления этого ПО устанавливаются по запросу пользователя, а не автоматически, что увеличивает время жизни уязвимости. Эксплойты к Java достаточно легко использовать под любой версией Windows, а при некоторых доработках злоумышленников, как это было в случае с Flashfake, эксплойт может стать кроссплатформенным. Этим и объясняется особый интерес киберпреступников к java-уязвимостям.
На втором месте атаки через Adobe Reader, которые составили четверть всех отраженных атак. Постепенно популярность эксплойтов к этому приложению уменьшается, что связано с достаточно простым механизмом их детектирования и автоматическими обновлениями, введёнными в последних версиях продуктов. Около 3% атак пришлось на эксплойты к уязвимости в Windows Help and Support Center, а также на различные уязвимости в браузере Internet Explorer.
Ошибки в проигрывателе Flash-файлов являются объектом пристального изучения злоумышленников не первый год. Согласно данным системы Kaspersky Security Network за третий квартал 2012 года, в десятке наиболее часто встречающихся уязвимостей оказалось два «представителя» Adobe Flash. Пятерку замыкают эксплойты для устройств под управлением Android OS. Основная их цель – незаметно сделать «джейлбрейк» и предоставить любым программам, в том числе и вредоносным, полный доступ к памяти и функциям телефона или планшета.
«Интернет сегодня среда весьма «агрессивная». Зараженным может оказаться практически любой сайт, и в результате посетители, у которых есть уязвимые приложения, становятся жертвами злоумышленников, – комментирует ведущий антивирусный эксперт «Лаборатории Касперского» Юрий Наместников. – Главная цель вирусописателей — это электронные счета или конфиденциальные данные пользователей, которые в конечном счете дают киберпреступникам возможность обналичить деньги. Поэтому злоумышленники используют все имеющиеся в их арсенале методы, чтобы доставить вредоносную программу на компьютер пользователя, и применение эксплойтов в этом случае один из самых популярных способов».
Рисунок. Приложения, уязвимости в которых использовали веб-эксплойты. Третий квартал 2012
«Мы советуем пользователям следить за обновлением установленных программ и использовать современные средства защиты от экплойтов, такие как, например, «Автоматическая защита от эксплойтов» в наших новых пользовательских продуктах», - добавляет Юрий Наместников.
Новая технология «Автоматическая защита от эксплойтов» реализована в пользовательских продуктах Kaspersky Internet Security и Антивирус Касперского и предназначена для предотвращения и блокирования действий программ-эксплойтов, которая включает в себя:
- контроль запуска исполняемых файлов из приложений (в т.ч. веб-браузеров), в которых найдены какие-либо уязвимости, или из приложений, не предназначенных для запуска исполняемых файлов (Microsoft Word, Excel и др.);
- в случае запуска исполняемых файлов осуществляется проверка их действий на сходство с поведением эксплойтов;
- контроль действий приложения, в котором найдена уязвимость (переход по ссылке, запись в память других процессов и др.)
Для обеспечения максимально эффективной защиты вся информация (список приложений с обнаруженными уязвимостями, контроль запуска исполняемых файлов из приложений) является обновляемой.









