


Специалисты обнаружили опасную уязвимость в устаревших смартфонах

Специалисты обнаружили опасную уязвимость в устаревших смартфонах

Независимые специалисты по информационной безопасности говорят, что iPhone 4, а также более старые устройства Apple и других производителей, в частности Samsung, HTC и Motorola, подвержены уязвимости, используя которую потенциальные атакующие могут блокировать для смартфонов возможность работы в WiFi-сетях.

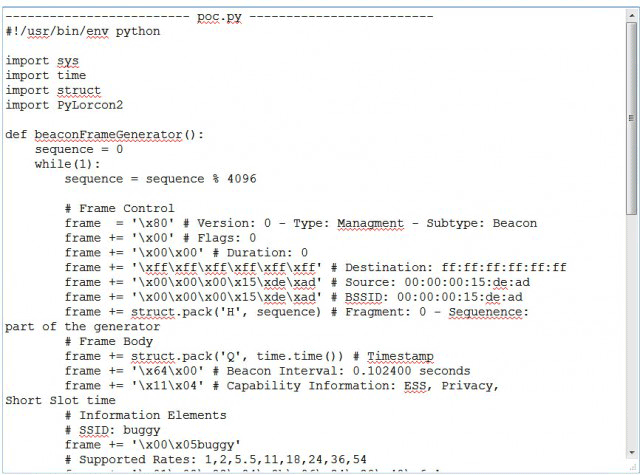
На этой неделе в интернете появился демо-эксплоит, показывающий возможность блокировки WiFi в старых iPhone, HTC Droid, Motorola Droid X2, а также 20 других мобильных устройствах. Подвержена этой же уязвимости даже автомобильная система Ford Edge.


Уязвисмость класса Denial of Service связана с ошибкой в системе "входящей валидации" в прошивке двух беспроводных чипов Broadcom - BCM4325 и BCM4329. Ранее об уязвимости данных чипов предупредили в US CERT.

"Единственное условие для вызова данной уязвимости - это поддержка беспроводным чипом неформатированных 802.11-фреймов. Многие готовые Linux-дистрибутивы поддерживают все, что вам нужно для вызова уязвимости", - говорит Андре Бланко, один из ИТ-исследователей компании Core Security. По его словам, Core Security ранее уже передала Broadcom всю необходимую служебную информацию об уязвимости и последняя выпустила исправление прошивки, ликвидирующее ошибки в чтении, однако проблема заключается в том, что не все чипы поддерживают возможность внезаводской перепрошивки, сообщает cybersecurity.ru.

Бланко говорит, что атака достаточно серьезна, так как позволяет полностью отключить мобильное устройство от беспроводной сети на время проведения DoS-атаки. В свою очередь этот баг может быть использован как платформа для более высокоуровневых атак.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru