


Специалисты обнаружили опасную уязвимость в устаревших смартфонах

Специалисты обнаружили опасную уязвимость в устаревших смартфонах

Независимые специалисты по информационной безопасности говорят, что iPhone 4, а также более старые устройства Apple и других производителей, в частности Samsung, HTC и Motorola, подвержены уязвимости, используя которую потенциальные атакующие могут блокировать для смартфонов возможность работы в WiFi-сетях.

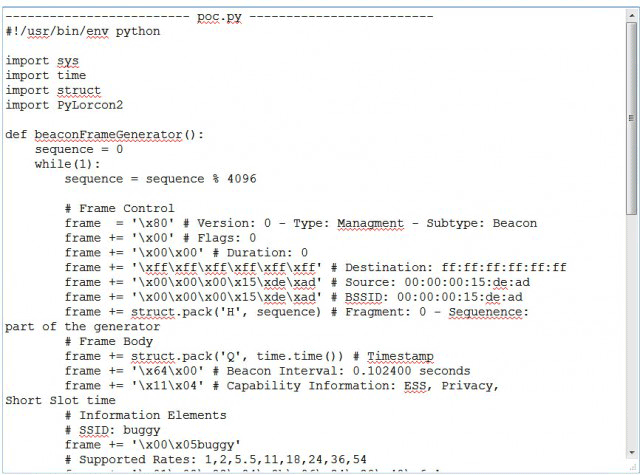
На этой неделе в интернете появился демо-эксплоит, показывающий возможность блокировки WiFi в старых iPhone, HTC Droid, Motorola Droid X2, а также 20 других мобильных устройствах. Подвержена этой же уязвимости даже автомобильная система Ford Edge.


Уязвисмость класса Denial of Service связана с ошибкой в системе "входящей валидации" в прошивке двух беспроводных чипов Broadcom - BCM4325 и BCM4329. Ранее об уязвимости данных чипов предупредили в US CERT.

"Единственное условие для вызова данной уязвимости - это поддержка беспроводным чипом неформатированных 802.11-фреймов. Многие готовые Linux-дистрибутивы поддерживают все, что вам нужно для вызова уязвимости", - говорит Андре Бланко, один из ИТ-исследователей компании Core Security. По его словам, Core Security ранее уже передала Broadcom всю необходимую служебную информацию об уязвимости и последняя выпустила исправление прошивки, ликвидирующее ошибки в чтении, однако проблема заключается в том, что не все чипы поддерживают возможность внезаводской перепрошивки, сообщает cybersecurity.ru.

Бланко говорит, что атака достаточно серьезна, так как позволяет полностью отключить мобильное устройство от беспроводной сети на время проведения DoS-атаки. В свою очередь этот баг может быть использован как платформа для более высокоуровневых атак.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru