

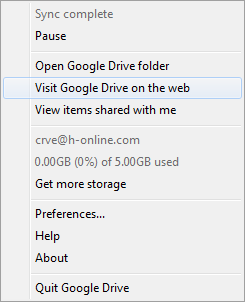

В Google Drive найдена уязвимость

В Google Drive найдена уязвимость

Если у пользователя на компьютере установлена программа Google Drive, то любой посторонний может легко зайти в его Google Account, а после этого — получить доступ ко всем личным документам, электронной почте и ежедневнику.

Специалисты по безопасности предупреждают, что эта «уязвимость» присутствует во всех версиях программы, то есть в десктопных клиентах под Windows и Mac OS X. Злоумышленнику нужно только получить физический доступ к компьютеру, запустить программу Google Drive, если она ещё не запущена, нажать правой кнопкой по пиктограмме в панели задач — и выбрать пункт меню "Visit Google Drive on the web" («Открыть Диск Google в Интернете»), пишет xakep.ru.


Программа не спрашивает пароль ни при запуске, ни при входе в Google Account через браузер. В данном случае не сработает даже двухфакторная аутентификация. Клиент Google Drive спрашивает пароль только при установке в системе, а после этого работает как настоящий полноценный бэкдор, без всяких паролей.

По мнению специалистов, подобный способ доступа к Google Account представляет определённую опасность, потому что даже если пользователь специально нажал кнопку «Выйти» (Sign Out) в веб-интерфейсе, то программа Google Drive всё равно предоставит полный доступ. Наличие такого бэкдора существенно облегчает работу троянов.

Разумеется, единственной защитой в таком случае должно быть использование паролей при загрузке ОС и на выход из спящего режима, и пользователи должны следить, чтобы никто посторонний не имел доступа к компьютеру.


Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru