


Американцы готовятся в войне в киберпространстве

Министр обороны США назвал Интернет – полем боя будущего

Спустя всего неделю после того, как в США зазвучали жаркие речи о том, что интернет-безопасность страны находится под угрозой, министр обороны США Леон Панетта заявил, что киберпространство превратилось в «поле битвы будущего». По его мнению, уже сейчас в Интернете организованные группы хакеров производят нападения на финансовые организации и наращивают мощности для того, чтобы напасть на американские электрораспределительные сети и закрытые правительственные системы.


«Мы столкнулись с совершенно новой угрозой военных действий в киберпространстве. Нам следует обратить особое внимание на эту проблему. Перед нами простирается поле боя, где будут проходить крупнейшие сражения будущего», – заявил министр в интервью группе бизнесменов в Норфолке.

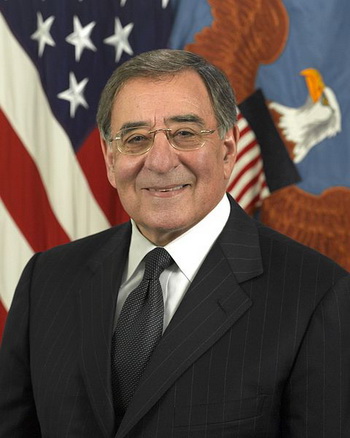
Леон Панетта

Панетта был достаточно осторожен в своих высказываниях и не стал называть какие-то конкретные страны, однако он заявил в беседе со специалистами, что «на страну постоянно атакуют в кибер-пространстве, в частности финансовые организации и банки». Высокопоставленный чиновник добавил, что многие военные структуры, а также генералы из Вашингтона каждый день сталкиваются с тысячами разнообразных сетевых атак.

Старший преподаватель Северо-Восточного университета США Уильям Робертсон в интервью подтвердил слова министра: «Не думаю, что это преувеличение. Такие нападения, о которых говорил министр, проводились уже достаточно долгое время. В последнее время попытки взлома значительно участились».

Робертсон также сказал, что определение источников атак представляет большую проблему, из-за самой природы Интернета и наличия технических средств, которые могут скрыть местоположение пользователя. По его словам сегодня не существует надежного механизма, который бы позволил точно установить, где находится хакер.

До того как стать министром обороны США, Леон Панетта с 2009 по 2011 год занимал пост директора Центрального Разведовательного Управления США, а также занимался планированием государственного бюджета. Безусловно, этот опыт должен помочь эксперту в создании надежного защитной и атакующей системы, которая позволит отражать атаки многочисленных недоброжелателей.

заявил, что киберпространство превратилось в «поле битвы будущего». По его мнению, уже сейчас в Интернете организованные группы хакеров производят нападения на финансовые организации и наращивают мощности для того, чтобы напасть на американские электрораспределительные сети и закрытые правительственные системы.

" />

Хакеры надели маски ChatGPT и DeepSeek для атак на российские сайты

Злоумышленники маскируют вредоносные запросы к веб-приложениям российских компаний под трафик популярных ИИ-ассистентов. По данным Solar WAF, в ход пошли имена DeepSeek, ChatGPT, Perplexity, Claude и Grok. Для маскировки атакующие подменяют HTTP-заголовок User-Agent, по которому сервер определяет обращающееся к нему приложение.

В запросах указывались значения DeepSeekBot, ChatGPT-User, Perplexity-User, Claude-User и GrokBot. Однако за громкими названиями скрывались сканирование уязвимостей и попытки атак.

Первые подобные обращения специалисты зафиксировали 12 августа 2026 года под видом DeepSeekBot. С 27 августа к маскараду присоединились остальные ассистенты. В июне и июле трафика с такими идентификаторами в анализируемой выборке Solar WAF не наблюдалось.

Главный расчёт злоумышленников строится на доверии. Владельцы сайтов всё чаще воспринимают ИИ-агентов как источник клиентов, лидов и полезного трафика, поэтому могут применять к ним менее строгие правила. Проблема в том, что User-Agent не является удостоверением личности: написать там ChatGPT-User способен кто угодно.

Согласно данным «Солара», в 53% выявленных случаев злоумышленники пытались проводить DNS Rebinding, способный заставить систему обращаться к внутренним ресурсам. Ещё 12% запросов были связаны с попытками утечки данных, 4% — с Path Traversal для доступа к файлам за пределами разрешённых каталогов. Остальные 31% включали другие техники, в том числе старые добрые SQL-инъекции.

Эксперты прогнозируют дальнейшее усложнение атак с применением ИИ, включая уникальные сценарии, которые могут не распознаваться сигнатурами.

RSS: Новости на портале Anti-Malware.ru