


Хакер продемонстрировал удаленный взлом кардиостимулятора, который контролировал ритм биения сердца

Хакер продемонстрировал удаленный взлом кардиостимулятора

Современные медицинские компьютерные устройства, включая такие важные и тонкие вещи, как кардиостимуляторы, подвержены компьютерному взлому. Дистанционно управлять такой техникой можно удаленно с расстояния 9 метров.


Наглядная демонстрация подобного взлома была осуществлена на конференции специалистов по компьютерной безопасности в Мельбурне. Барнаби Джек из компании IO Activ показал, как можно удаленно осуществить взлом кардиостимулятора, который контролировал ритм биения сердца.

Чтобы осуществить взлом медоборудования хакеру понадобился ноутбук, самое устройство и его серийные номера. Перед удивленной публикой эксперт показал, как он обновил прошивку устройства и получил полное управление ритмоводителем сердца. Умелец осуществлял все операции на отдельном устройстве, не подключенном к сердечно-сосудистой системе человека.

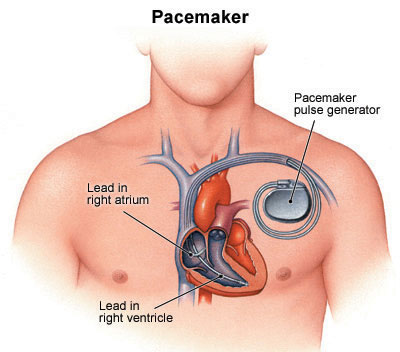
Схема расположения кардиостимулятора.


Барнаби смог не просто удаленно выключить кардиостимулятор, но даже сумел вызвать разряд в 850 вольт, который, безусловно, убил бы человека с таким устройством в груди. Специалист захотел продемонстрировать посетителям мероприятия уязвимость подобных устройств. Эксперт считает, что не представляет особенной сложности установить полное управление кардиостимуляторами, что представляет непосредственную угрозу для человеческой жизни.

«Худший возможный сценарий, заключается в том, что на 100% подобных устройств можно будет загрузить скомпрометированную прошивку, которая распространится по всем подобным устройствам через интернет», – говорит Джек.

Самое интересное, что разработчик занимался разработкой графической административной программы Electric Feel, которая могла бы просканировать все медицинские устройства в радиусе действия ноутбука, прочитать, записанную на них информацию, и даже включить функцию электрошока. К счастью, приложение не было закончено, но такая возможность все еще существует.

Подпишитесь на новости

Травля из Telegram вышла на улицы: во Владике выявили 12-летнюю зачинщицу

Во Владивостоке фотографии школьников публиковали в телеграм-канале вместе с оскорблениями и призывами к расправе. Затем травля перешла в физическое насилие: по сообщениям о пострадавших, детей били, унижали и преследовали в школах и на улице.

Как пишут «Известия», полиция установила администратора канала — 12-летнюю школьницу. Обращение поступило от матери одной из пострадавших.

В канале появилось более сотни публикаций. Среди описанных случаев — травля 11-летней девочки, которая перестала посещать школу. В отношении отца администратора составили протокол о ненадлежащем исполнении родительских обязанностей.

Материалы передали в комиссию по делам несовершеннолетних; школьницу поставят на профилактический учет. Проверкой также заинтересовались Следственный комитет и прокуратура.

Опрошенные эксперты подчеркивают: онлайн-травля часто связана с конфликтами внутри реального сообщества. Чат расширяет аудиторию, усиливает давление и создает ощущение коллективного одобрения агрессии.

Поэтому удалить канал — важный шаг, но школьные отношения этим не исправить. Специалисты рекомендуют сохранять доказательства, сообщать площадке о нарушениях и поддерживать пострадавшего, не подвергая себя опасности.

RSS: Новости на портале Anti-Malware.ru