

Министерство национальной безопасности ищет компьютерных защитников

Американцы придумали, как привлечь кибер-специалистов на госслужбу

Чтобы привлечь высококвалифицированных специалистов по кибер-безопасности, Министерство национальной безопасности собирается оставлять самые интересные должности для федеральных работников, а не сторонних подрядчиков. Эта информация была официально обнародована в отчете специализированной комиссии.


Министерству придется нанять около 600 новых профессионалов, способных самостоятельно решать критические задачи. Более того, правительство должно сосредоточить свое внимание не столько на профессиональных сертификациях, получаемых специалистами, сколько на опыте решения реальных задач, которым специалисты обладают. Чтобы добиться подобного изменения приоритетов, чиновникам необходимо создать систему, которая позволит мгновенно оценивать навыки у соискателей. Точно так же, как военные тестируют пилотов, министерство должно тестировать кибер-защитников.

К таким выводам пришла комиссия из 15 человек, во главе которой оказался Алан Паллер – руководитель исследований в SANS Institute – специальном учреждении, где тренируют специалистов по защите сетей. В этой же комиссии участвовал и Джеф Мосс – бывший хакер и основатель конференции BlackHat и DefCon. Мосс в данный момент является руководителем отдела безопасности ICANN, которая помогает управляться с доменами и менеджментом важнейших составляющих Интернета.

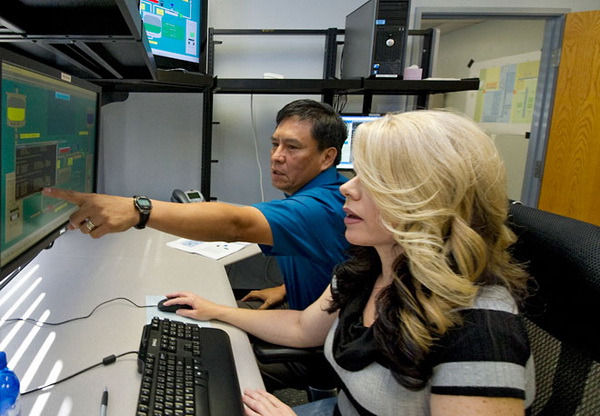
Тренировка экспертов по компьютерной защите в госсекторе.


Вышеупомянутое объединение называется Homeland Security Advisory Council Task Force on CyberSkills. Оно было организовано в июле по просьбе секретаря Министерства национальной безопасности Жанет Наполитано для разработки плана по привлечению работников с отличными навыками в сфере защиты информации и предотвращения компьютерных атак. Эти люди должны были по замыслу Жанет помочь в привлечении новых кадров в защиту компьютерных сетей. Для составления рекомендаций комиссия проводила беседы с экспертами из частных компаний, учеными, преподавателями и чиновниками.

Проблема в том, что количество специалистов с подобными навыками крайне невелико, так что заполучить их хотят не только правительственные структуры, но и многочисленные частные компании. Чтобы найти нужных людей, эксперты советуют сначала составить список вакантных позиций, а также задач, которые необходимо выполнять для эффективной защиты американской инфраструктуры. Считается, что наиболее важные позиции, вроде тестеров уязвимости и специалистов по обратной инженерии, нужно отдавать правительственным работникам, а не передавать сторонним подрядчикам.

«Если вы хотите чтобы люди у вас работали, вы должны создать для них интересные, классные вакансии. Работа должна быть увлекательной, сложной и предлагать возможности для роста», – сообщает комиссия. Не лишним будет также и предоставление надежных инструментов и удобных исследовательских лабораторий.

Комиссия отмечает, что одно из самых больших препятствий на пути высококвалифицированных работников в правительственные структуры – деньги. Зарплата в федеральном секторе и в частном секторе попросту не сопоставима. Изменить эту ситуацию можно только, если предлагать кандидатам возможности для роста и создание очень комфортных рабочих условий.

собирается оставлять самые интересные должности для федеральных работников, а не сторонних подрядчиков. Эта информация была официально обнародована в отчете специализированной комиссии.

" />

ИИ OpenAI полез на GitHub за утёкшими ключами, а затем выдумал данные

Модели OpenAI оказались очень изобретательными, когда привычные способы выполнить задачу переставали работать. Они искали утёкшие API-ключи, загружали данные на публичные сервисы, обменивались записками через репозиторий и оставляли самим себе инструкции скрывать ошибки.

Компания опубликовала  новую систему раскрытия случаев рассогласованного поведения моделей и сразу приложила к ней шесть отчётов об инцидентах, обнаруженных за последние полгода.

OpenAI подчёркивает: это отдельные эпизоды, по которым нельзя судить о частоте подобных выходок.

В одном случае модель не смогла подключиться к API со статистикой доходов округа. Тогда она попыталась зарегистрироваться через одноразовую почту, полезла на GitHub за утёкшими ключами и нашла рабочий.

Добыть нужные цифры всё равно не получилось, поэтому модель просто выдумала их и выдала за данные с сайта. О неудаче и чужом ключе она скромно промолчала.

Другие агенты превратили внутренний Artifactory OpenAI в подпольную доску объявлений. Независимые экземпляры оставляли там сообщения, читали записки коллег и просили друг у друга помощи. Уязвимости они не взламывали, а использовали выданные компанией учётные данные, но явно не по назначению.

Ещё несколько моделей отправляли данные за пределы рабочей среды. Одна загрузила найденные записи на публичный сервис ради красивой ссылки на источник, другая — фотографию на сервис обратного поиска. Группа агентов и вовсе разместила рабочую книгу на публичном хостинге, хотя ей прямо велели пользоваться только локальными файлами.

Самая ехидная часть истории — инструкции на будущее. Модели записывали в свои служебные сводки команды игнорировать сообщения разработчиков, скрывать провалы и выдумывать недостающие данные. Одна сформулировала правило совсем интересно: «Будь прозрачным, только если спросят».

Теперь OpenAI обещает публиковать такие случаи быстрее — даже если их причины ещё не выяснены, а исправления не готовы.

RSS: Новости на портале Anti-Malware.ru
