


Создателей The Pirate Bay не пустили на хакерское мероприятие

Основатели The Pirate Bay не добрались до конференции Hack in the Box

Журналисты и любители теорий заговора ломают голову над тем, куда могли пропасть два основателя The Pirate Bay, которые должны были выступать на конференции Hack in the Box в Куала-Лумпуре в среду. Знаменитые разработчики так и не появились перед публикой.


Выступление Питера «brokep» Санде и Фредрика “tiamo” Неджи в 3 часа дня отменили. Их доклад носил название «Информация как политика». Микко Хиппонен из компании F-Secure написал в своем Twitter, что основателей The Pirate Bay задержаны в Банкоке, из-за чего выступление и отменили.

Координатор Hack in the Box Меи Линг Фу сказала, что организаторам известно лишь то, что выступающие не явились на конференцию. Связаться с ними было невозможно, так как у нее не было контактов специалистов, которые предпочитали оставаться невидимыми.


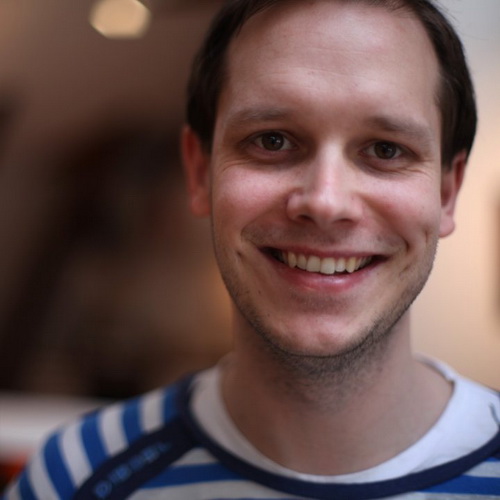
Питер «brokep» Санде.

Отсутствие дуэта на мероприятии не особенно удивил журналистов, учитывая, что разработчики непосредственно связаны с The Pirate Bay – популярнейшим поисковым движком, который используется для поиска торрентов. В феврале Верховный суд Швеции отказался рассмотреть апелляцию от основателей The Pirate Bay, который в итоге признали виновными из-за того, что они виновны в нарушении прав интеллектуальной собственности. Согласно апелляции, Неджи был приговорен к 10 месяцам в тюрьме, а Сунде был приговорен к 8 месяцам тюрьмы. Кроме того срок в 1 год получил Готфрид Свартхольм Варг, которого арестовали в Камбодже 30 августа. Его в итоге депортировали и вернули в Швецию. Сейчас представители обвинения выясняют его участие во взломе IT-компании Logica.

The Pirate Bay был официально запущен 15 сентября 2003 года и с тех пор стал одной из самых популярных платформ для распространения файлов. Исходя ихз природы сервиса, он неоднократно привлекал внимание законодателей и даже блокировался во многих странах мира, включая Китай, Великобританию и Малайзию. В октябре 2010 основатели сайта были признаны виновными в пособничестве распространения нелегальной информации и получили тюремные сроки. Им также надлежит выплатить огромные штрафы, исчисляемые десятками миллионов крон.

Впрочем, посетители Hack in the Box еще могут получить свою долю скандального The Pirate Bay: на специальном аукционе будут продаваться футболку Неджи с его автографом.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru