


Мошенники рассылают фальшивые уведомления о доставке iPhone 5

Мошенники рассылают фальшивые уведомления о доставке iPhone 5

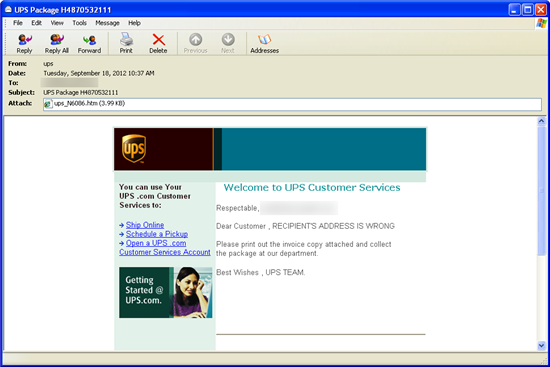
 Специалисты компании Websense обнаружили новую мошенническую схему. По словам сотрудника компании Патрика Рунальда, мошенники рассылают фальшивые уведомления о доставке iPhone 5. Как правило, такие уведомления рассылаются от имени служб доставки UPS и Федерал-Экспресс (FedEx). Если учитывать тот факт, что только в первые 24 часа с момента начала продаж было продано более 2 миллионов единиц iPhone 5, становится понятно, что потенциально жертвами мошенников может стать огромное количество людей, большинство из которых сделало предзаказ устройства и теперь с нетерпением ожидает уведомления о его доставке.

По словам Рунальда, он также сделал предзаказ iPhone 5 в интернет-магазине Apple и знал, что доставка устройств, заказанных таким образом, осуществляется службой доставки UPS, поэтому изначально уведомление о доставке, присланное от имени UPS, не вызвало никаких подозрений.


 В уведомлении содержалась ссылка, при переходе по которой, жертвы мошенников попадают на следующую страницу.


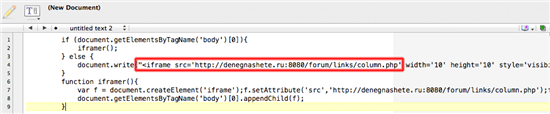
 По словам специалистов, данная страница содержит обфусцированный скрипт. Скрипт деобфусцируется в ссылку, содержащую тег <iframe>.


Данная ссылка перенаправляет жертву на вредоносный сайт. Сайт, расположенный в зоне RU,  инфицирован банковским троянцем, входящим в состав набора эксплойтов Blackhole.


Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru