


Мошенники рассылают фальшивые уведомления о доставке iPhone 5

Мошенники рассылают фальшивые уведомления о доставке iPhone 5

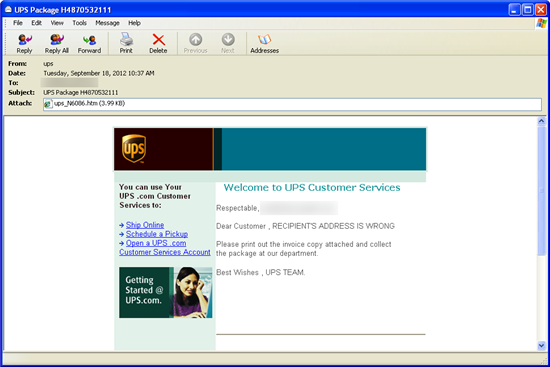
 Специалисты компании Websense обнаружили новую мошенническую схему. По словам сотрудника компании Патрика Рунальда, мошенники рассылают фальшивые уведомления о доставке iPhone 5. Как правило, такие уведомления рассылаются от имени служб доставки UPS и Федерал-Экспресс (FedEx). Если учитывать тот факт, что только в первые 24 часа с момента начала продаж было продано более 2 миллионов единиц iPhone 5, становится понятно, что потенциально жертвами мошенников может стать огромное количество людей, большинство из которых сделало предзаказ устройства и теперь с нетерпением ожидает уведомления о его доставке.

По словам Рунальда, он также сделал предзаказ iPhone 5 в интернет-магазине Apple и знал, что доставка устройств, заказанных таким образом, осуществляется службой доставки UPS, поэтому изначально уведомление о доставке, присланное от имени UPS, не вызвало никаких подозрений.


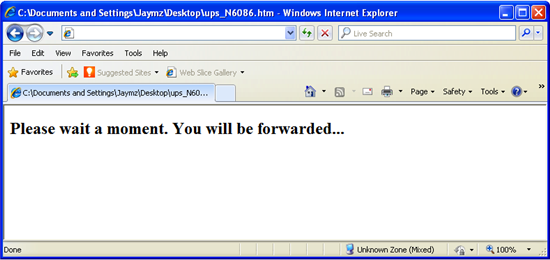
 В уведомлении содержалась ссылка, при переходе по которой, жертвы мошенников попадают на следующую страницу.


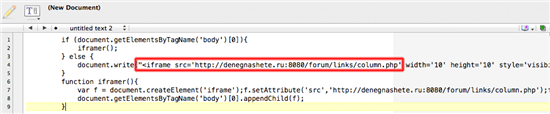
 По словам специалистов, данная страница содержит обфусцированный скрипт. Скрипт деобфусцируется в ссылку, содержащую тег <iframe>.


Данная ссылка перенаправляет жертву на вредоносный сайт. Сайт, расположенный в зоне RU,  инфицирован банковским троянцем, входящим в состав набора эксплойтов Blackhole.


Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru