


Мошенники рассылают фальшивые уведомления о доставке iPhone 5

Мошенники рассылают фальшивые уведомления о доставке iPhone 5

 Специалисты компании Websense обнаружили новую мошенническую схему. По словам сотрудника компании Патрика Рунальда, мошенники рассылают фальшивые уведомления о доставке iPhone 5. Как правило, такие уведомления рассылаются от имени служб доставки UPS и Федерал-Экспресс (FedEx). Если учитывать тот факт, что только в первые 24 часа с момента начала продаж было продано более 2 миллионов единиц iPhone 5, становится понятно, что потенциально жертвами мошенников может стать огромное количество людей, большинство из которых сделало предзаказ устройства и теперь с нетерпением ожидает уведомления о его доставке.

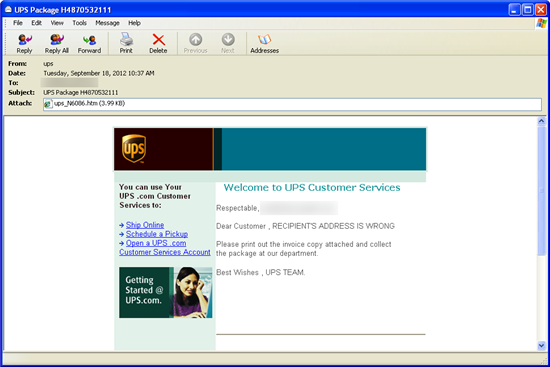
По словам Рунальда, он также сделал предзаказ iPhone 5 в интернет-магазине Apple и знал, что доставка устройств, заказанных таким образом, осуществляется службой доставки UPS, поэтому изначально уведомление о доставке, присланное от имени UPS, не вызвало никаких подозрений.


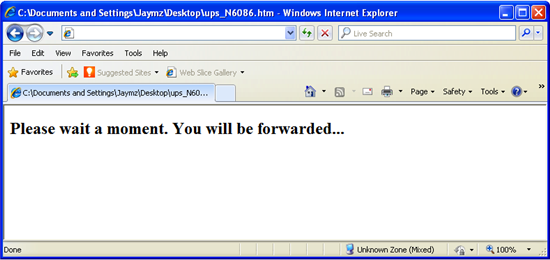
 В уведомлении содержалась ссылка, при переходе по которой, жертвы мошенников попадают на следующую страницу.


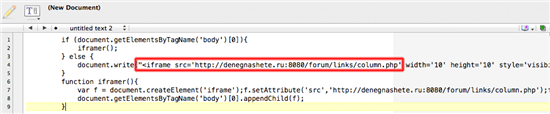
 По словам специалистов, данная страница содержит обфусцированный скрипт. Скрипт деобфусцируется в ссылку, содержащую тег <iframe>.


Данная ссылка перенаправляет жертву на вредоносный сайт. Сайт, расположенный в зоне RU,  инфицирован банковским троянцем, входящим в состав набора эксплойтов Blackhole.


Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru