

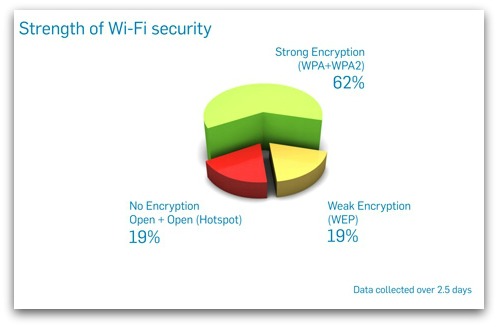

8% Wi-Fi сетей Лондона не используют технологии шифрования

8% Wi-Fi сетей Лондона не используют технологии шифрования

 Исследования, проведённые компанией Sophos, показывают, что 8% из более чем 100000 точек доступа Wi-Fi, зарегистрированных в центре Лондона, не используют технологии шифрования, а 19% используют технологию шифрования WEP. По словам исследователей, тот факт, что во многих Wi-Fi сетях Лондона используется довольно устаревшая технология шифрования WEP, может быть обусловлен тем, что достаточно большое число интернет-пользователей использует устаревшие Wi-Fi роутеры, которые не поддерживают более современные технологии шифрования.

Большинство специалистов отмечают, что корень данной проблемы кроется в том, что большинство интернет-пользователей используют имеющееся у них оборудование по принципу «работает и ладно», зачастую заменяя его только в случае, когда существующее оборудование уже не подлежит ремонту.

Еще в 2001 году исследователи доказали ненадежность WEP шифрования. На сегодняшний день существует автоматизированные инструменты вроде aircrack-ng, позволяющие взломать WEP шифрование всего за несколько секунд. Ответом на появление подобного рода инструментов стало создание более защищенного типа шифрования WPA. Однако, практика показывает, что, несмотря на свою ненадежность, WEP шифрование все еще используется довольно часто.


В любом случае, при использовании незащищенных Wi-Fi сетей для обеспечения максимальной безопасности данных, большинство специалистов советует использовать VPN или SSL соединения.  

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru