

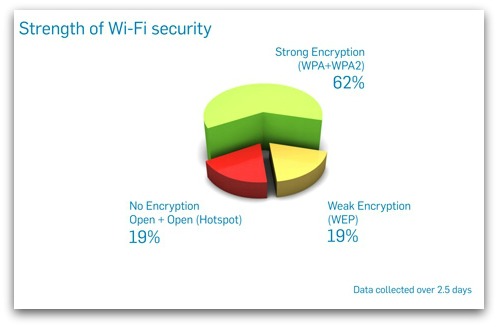

8% Wi-Fi сетей Лондона не используют технологии шифрования

8% Wi-Fi сетей Лондона не используют технологии шифрования

 Исследования, проведённые компанией Sophos, показывают, что 8% из более чем 100000 точек доступа Wi-Fi, зарегистрированных в центре Лондона, не используют технологии шифрования, а 19% используют технологию шифрования WEP. По словам исследователей, тот факт, что во многих Wi-Fi сетях Лондона используется довольно устаревшая технология шифрования WEP, может быть обусловлен тем, что достаточно большое число интернет-пользователей использует устаревшие Wi-Fi роутеры, которые не поддерживают более современные технологии шифрования.

Большинство специалистов отмечают, что корень данной проблемы кроется в том, что большинство интернет-пользователей используют имеющееся у них оборудование по принципу «работает и ладно», зачастую заменяя его только в случае, когда существующее оборудование уже не подлежит ремонту.

Еще в 2001 году исследователи доказали ненадежность WEP шифрования. На сегодняшний день существует автоматизированные инструменты вроде aircrack-ng, позволяющие взломать WEP шифрование всего за несколько секунд. Ответом на появление подобного рода инструментов стало создание более защищенного типа шифрования WPA. Однако, практика показывает, что, несмотря на свою ненадежность, WEP шифрование все еще используется довольно часто.


В любом случае, при использовании незащищенных Wi-Fi сетей для обеспечения максимальной безопасности данных, большинство специалистов советует использовать VPN или SSL соединения.  

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru