


Trojan.Rodricter распространяется с помощью критической уязвимости Java

Trojan.Rodricter распространяется с помощью критической уязвимости Java

26 августа компания FireEye сообщила об обнаружении критической уязвимости в Java Runtime Environment версий 1.7x, получившей обозначение CVE-2012-4681. Компания Oracle выпустила соответствующее обновление безопасности только 30 августа, и, следовательно, уязвимость оставалась незакрытой в течение как минимум четырех суток, чем не замедлили воспользоваться злоумышленники. Специалисты компании «Доктор Веб» установили, что с использованием этого эксплойта распространялось несколько вредоносных программ, среди которых был обнаружен троянец Trojan.Rodricter.

С целью распространения вредоносных программ злоумышленники использовали взломанные веб-сайты, на которых, в частности, модифицировалось содержимое файла .htaccess. В момент обращения к веб-сайту, содержащему внедренный злоумышленниками вредоносный скрипт, выполняется цепочка перенаправлений, адрес конечного узла в которой зависит от установленной на компьютере пользователя операционной системы. Пользователи ОС Windows перенаправлялись на веб-страницу, содержащую вызовы различных эксплойтов. Примечательно, что адреса серверов, на которые перебрасывались пользователи, генерируются динамически и меняются каждый час.

Загружаемые в браузер пользователя веб-страницы эксплуатировали сразу две уязвимости: CVE-2012-1723 и CVE-2012-4681. Используемый злоумышленниками эксплойт зависит от версии Java Runtime: для версий 7.05 и 7.06 обход безопасности происходил с использованием уязвимости CVE-2012-4681.


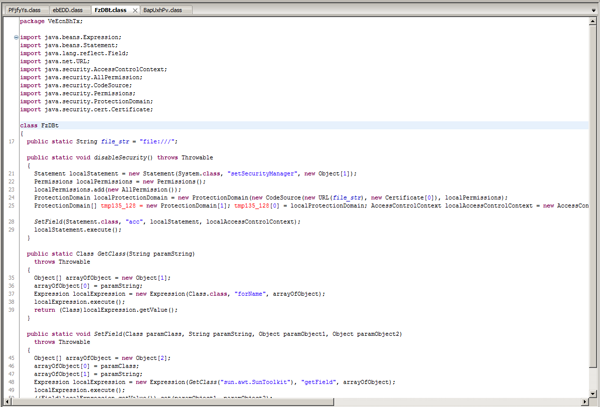
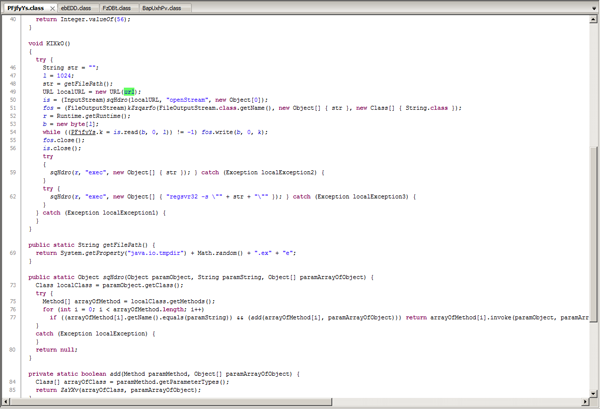
В случае если применение уязвимости завершилось успехом, Java-апплет расшифровывает файл class, основное предназначение которого — загрузка и запуск исполняемых файлов. Таким образом злоумышленники распространяли троянскую программу Trojan.Rodricter.21.


Троянец Trojan.Rodricter.21 использует руткит-технологии и состоит из нескольких компонентов. Так, запустившись на инфицированном компьютере, дроппер этой вредоносной программы проверяет наличие в системе антивирусного ПО и отладчиков, после чего пытается повысить свои привилегии: для этого, в частности, могут использоваться уязвимости ОС. На компьютерах, использующих контроль учетных записей пользователей, троянец отключает UAC. Дальнейший алгоритм действий Trojan.Rodricter.21 зависит от того, какие права он имеет в зараженной системе. Троянец сохраняет на диск основной компонент и, если у него достаточно для этого привилегий, инфицирует один из стандартных драйверов Windows с целью скрытия основного модуля в зараженной системе. Таким образом, Trojan.Rodricter.21 вполне можно отнести к категории троянцев-руткитов. Помимо прочего, эта вредоносная программа умеет изменять настройки браузеров Microsoft Internet Explorer и Mozilla Firefox, например, в последнем троянец устанавливает в папку \searchplugins\ дополнительный плагин-поисковик, а также подменяет User-Agent и настройки поисковой системы по умолчанию. В результате отправляемые пользователем поисковые запросы имеют вид http://findgala.com/?&uid=%d&&q={поисковый запрос}, где %d — уникальный идентификатор троянца. Также Trojan.Rodricter.21 модифицирует содержимое файла hosts, прописывая туда адреса принадлежащих злоумышленникам веб-сайтов.

Основной модуль Trojan.Rodricter.21 сохраняется в виде исполняемого файла во временной папке, он предназначен для подмены пользовательского трафика и внедрения в него произвольного содержимого.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru